
2025年12月に経済産業省と内閣サイバー統括室により、セキュリティ対策評価制度(SCS評価制度)が発表されました。サプライチェーン全体でのサイバーセキュリティ対策の強化に向けたもので、2026年度末(2027年3月頃)の制度開始が予定されています。
このSCS評価制度は、発注元が一定レベルのセキュリティ対策評価を発注先に求める仕組みで、取引の条件としても利用されることが想定されます。既存の取引先も含めた商機を逃さないためにも、企業は制度の全容を正しく理解し、計画的に準備を進めていくことが重要となります。
本記事では、SCS評価制度の概要、制度開始に向けたスケジュール、★1〜★5のレベル定義と評価方式の違い、そして企業が取り組むべき準備ステップを分かりやすく解説します。
LRMでは「まず、自社の現状と★3基準とのギャップをすぐに確認したい」という方向けに、★3の評価基準を整理した「SCS評価制度 ★3対応チェックリスト」を用意しています。社内の現状チェックや対策の棚卸しに、ぜひ以下のバナーから無料でダウンロードいただき、ご活用ください。
SCS評価制度の概要と制度開始に向けたスケジュール
「SCS評価制度」は、2025年12月に経済産業省と内閣官房国家サイバー統括室により制度構築方針が発表された、企業の対策状況を可視化するための仕組みです。
サプライチェーン全体でのサイバーセキュリティ確保に向け、取引先とのリレーションや新規案件の獲得など、今後の事業展開に実質的な影響を与える可能性があるとして注目されています。
SCS評価制度とは
2025年12月に経済産業省と内閣官房国家サイバー統括室により制度構築方針が発表された、セキュリティ対策評価制度は「サプライチェーン強化に向けたセキュリティ対策評価制度」の略で、英語表記「Supply Chain Security」の頭文字を取って「SCS評価制度」と呼ばれます。経済産業省および内閣官房国家サイバー統括室の監督のもと、独立行政法人情報処理推進機構(IPA)が運営します。
近年、セキュリティ対策が強固な大手企業を直接狙うのではなく、セキュリティの不備があるサプライチェーン内の受託企業や取引先(中小企業等)を「踏み台」として侵入するサイバー攻撃が増加しています。
SCS評価制度では、国(経済産業省・IPA)が統一的な評価基準と「★(星)」によるレベル表示を定義し、★3では専門家の確認を伴う自己評価、上位の★4では第三者機関による審査や技術検証を求める仕組みとすることで、「サプライチェーン全体のセキュリティの可視化」と「取引先とのセキュリティ確認手続きの効率化」を同時に実現することを目指しています。
なお、LRMでは様々なセキュリティ規格・認証に精通したコンサルタントが、SCS評価制度の★3・★4取得に向けたギャップ分析から実装までをトータルで支援します。制度対応に不安がある企業様は、以下のバナーよりお気軽にご相談ください。
【最新スケジュール】2026年度末の本格運用に向けたスケジュール
SCS評価制度は2026年3月に制度構築方針が公表され、2026年度末(2027年3月頃)に★3、★4の制度開始が予定されています。
制度開始に伴い、大手企業や自治体・公共調達において、調達要件や取引条件として「★3」や「★4」の登録を求める動きが順次広がると予想されます。目指すべき要求事項や大枠の評価基準はすでに公表されているため、制度開始と同時にスムーズに運用できるよう、自社の現状把握や準備に早めに着手することが推奨されます。
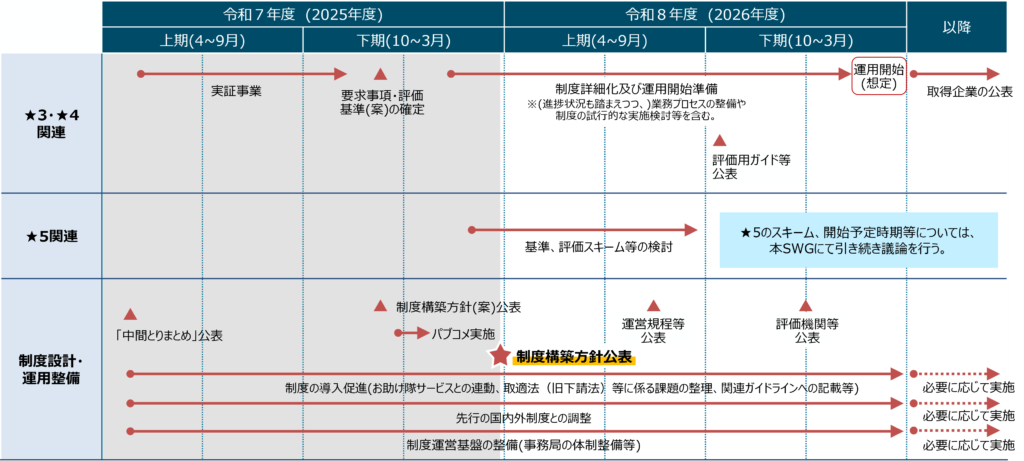
引用元:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日)を加工して抜粋
★1〜★5のレベル定義と評価方式の比較
SCS評価制度では、企業のセキュリティ対策レベルを「★1」から「★5」の5段階で評価します。★の数が多いほど、高度な対策と客観的な信頼性が担保されていることを示します。
経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」に記載されている目標について説明いたします。
【★1・★2】中小企業の第一歩(自己宣言)
★1、★2はIPAの「SECURITY ACTION」に対する取り組みと公開により、企業で宣言することができます。

★1:「中小企業の情報セキュリティ対策ガイドライン」に記載されている「情報セキュリティ6か条」への取り組みを行い、自己宣言を行います。
★2:中小企業の情報セキュリティ対策ガイドライン付録の付録3「5分でできる!情報セキュリティ自社診断」で自社の状況を把握したうえで、付録2「情報セキュリティ基本方針(サンプル)」を定め、外部に公開します。
【★3】「基礎レベル」(自己評価+専門家確認)
基礎レベルとして全てのサプライチェーン企業が最低限実装すべきセキュリティ対策を評価します。基本的なルール整備やアクセス管理、IT資産管理などのシステム防御と体制整備が中心です
★3については、専門家確認付き自己評価となります。また、有効期間は1年で、対策状況を年次で点検し、基準全体の遵守を改めて確認している場合に更新可能となります。
【★4】「標準レベル」(第三者評価)
サプライチェーン企業等が標準的に目指すべきセキュリティ対策を評価します。侵入後の被害拡大を防ぐ「多層防御」や「高度な検知」、インシデント対応体制、取引先管理まで包括的な対策が求められます。
有効期間は3年で、有効期間内は1年ごとに自己評価を実施し結果を認定評価機関に提出、3年ごとの更新の際は「第三者評価」を受け、実地審査や脆弱性診断等の技術検証をクリアする必要があります。
【★5】「到達点レベル」(第三者評価)
全てのサプライチェーン企業が最終的な到達点として目指すべき、対策レベルです。
国際規格(ISMS等)に基づくリスクベースの改善プロセスをベースに、現時点におけるベストプラクティスを実装する段階と定義されています。
- 制度の具体化:
システムへの具体的な対策実装については、実績のある外部基準(例:自工会・部工会サイバーセキュリティガイドライン レベル3等)との整合や選定を想定し、第三者による評価スキームとする予定です。 - スケジュール:
令和8年度以降に、具体的な対策基準や評価スキームのあり方について本格的な検討が開始される予定であり、現在は詳細検討中のフェーズです。
注目するべき★3(基礎レベル)と★4(標準レベル)の違い
SCS評価制度の検討において、サプライチェーンを形成する企業が注目するべきは、基礎レベルの★3、および標準レベルの★4の取得です。★3と★4の違いを以下に簡単にまとめました。
| 比較項目 | ★3(基礎レベル) | ★4(標準レベル) |
|---|---|---|
| 位置づけ | 全サプライチェーン企業が最低限実装すべき基礎レベル(自工会ガイドライン Lv1相当) | サプライチェーンにおいて標準的に目指すべきレベル(自工会ガイドライン Lv2相当) |
| 要求事項・評価基準数 | 26要求事項・81評価基準 | 43要求事項・153評価基準(★3の内容を包含) |
| 評価(審査)方式 | 専門家確認付き自己評価 | 第三者評価 |
| 主な技術・体制要件 | ・基本ルールの整備・周知 ・IT資産台帳・ネットワーク構成図の作成 ・クラウドSaaSの多要素認証(MFA)導入 | ・侵入後を想定した多層防御(EDR等の導入) ・VPN等リモートアクセスや管理者権限のMFA適用 ・オフライン/暗号化保護バックアップと復元テストの実施 |
| 有効期間 | 1年間(毎年、自己評価の更新版提出が必要) | 3年間(年1回の自己評価報告、3年ごとに第三者評価) |
★3・★4を取得するために必要な具体的な基準項目や基準範囲について確認したい方は、以下の解説記事をあわせてご覧ください。自社が目指すべきレベルとその実務的なハードルを把握するためのガイドとしてご活用いただけます。
企業が今から取り組むべき準備の4ステップ
2026年度末の本格運用に向け、企業は以下の4ステップで計画的に準備を進めることが推奨されます。
【Step0】SECURITY ACTION(★1・★2)の自己宣言
新制度における★1と★2は、すでにIPAが展開している「SECURITY ACTION」の要件(★1:情報セキュリティ6か条の実践、★2:情報セキュリティ自社診断の実施)がベースとなります。
まだ宣言を行っていない企業は自社の状況をチェックした上で、まずこの「自己宣言」を完了させ、社内の意識向上を図ることがスタートラインとなります。
【Step1】自社が目指すべき目標レベル(★3 or ★4)の決定
自社がどのレベル(★3:基礎レベル、または ★4:標準レベル)を目標とするかは、現在の取引先からの要求状況と、中長期的な事業戦略の両軸から総合的に判断します。
早期の意思決定が極めて重要となるのは、選択によって必要となるリソースが大きく異なるためです。★4は「取引先から選ばれ続けるための強力な競争力」となる一方、外部機関による「第三者評価」や「脆弱性診断」が必須となるため、相応の予算と準備期間を要します。
自社の立ち位置を明確にし、予算・スケジュールに余裕を持った計画を策定することが、SCS制度対応の重要なポイントとなります。
【Step2】既存環境とのギャップ分析(現状把握)
目指すレベルの具体的な評価基準と、自社の現在の対策状況・社内規定を精緻に照らし合わせ、「何ができていて、何が不足しているか(ギャップ)」を正確に洗い出します。
本制度は「すべての評価基準を100%満たすこと」が登録の必須条件となるため、対応漏れが許されません。単に「セキュリティツールが入っているか」だけでなく、アカウント管理のルール化やインシデント体制の有無など、【技術面】と【運用・規程面】の網羅的なチェックを行う必要があります。
【Step3】対策の実装・運用定着と外部支援の活用
洗い出したギャップに対して、セキュリティ管理規程の改定・策定、必要なITツールの導入、および全従業員へのセキュリティ教育といった網羅的な対策を実行します。
自社単独でのリソースやノウハウの不足が課題となる場合は、IPAが推進する中小企業向けの「サイバーセキュリティお助け隊サービス(新類型)」や、専門のコンサルティングサービスを賢く活用することが推奨されます。
本制度の評価のポイントは、単に形だけのルールやツールを用意することではなく、日常的にセキュリティが正しく運用されていることを客観的に証明できる「証跡(アクセスログ、資産台帳、教育実施記録など)」を漏れなく蓄積・管理する体制を定着させることにあります。
※外部支援の活用検討
自社のみでscs評価制度における全ての対策を完結させるのは困難です。国の支援策や民間の専門サービスを賢く活用しましょう。
「サイバーセキュリティお助け隊サービス(新類型)」
主に中小企業を対象に、★3・★4の取得に必要な「現状把握(評価)」と「対策支援(ツール提供等)」をワンパッケージにした新サービスが創設される予定です。コストを抑えつつ認証取得を目指したい企業にとって、本サービスは有力な選択肢となります。
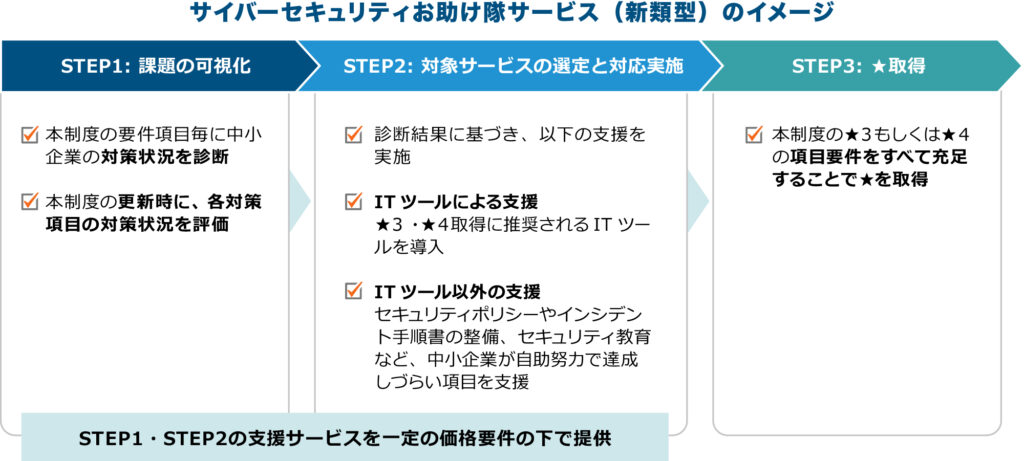
引用元:経済産業省「サイバーセキュリティお助け隊サービス(新類型)」を加工して作成
「診断・コンサルティングサービス」
既存環境とのギャップ分析(現状把握)において、★3は81項目(26要求事項)、★4を目指す場合は153項目(43要求事項)におよぶ評価基準への全項目適合が求められます。
自社だけでこれらの基準を正確に解釈し、実効性のある体制を構築・運用するのは容易ではありません。そのため、事前に専門家の診断やコンサルティングを活用し、本番の評価に備えて★を取得できる体制を整えることが推奨されます。
LRMでは、様々なセキュリティ規格・認証に精通したコンサルタントが、SCS評価制度の★3・★4取得に向けたギャップ分析から実装までをトータルで支援します。制度対応に不安がある企業様は、以下のバナーよりお気軽にご相談ください。
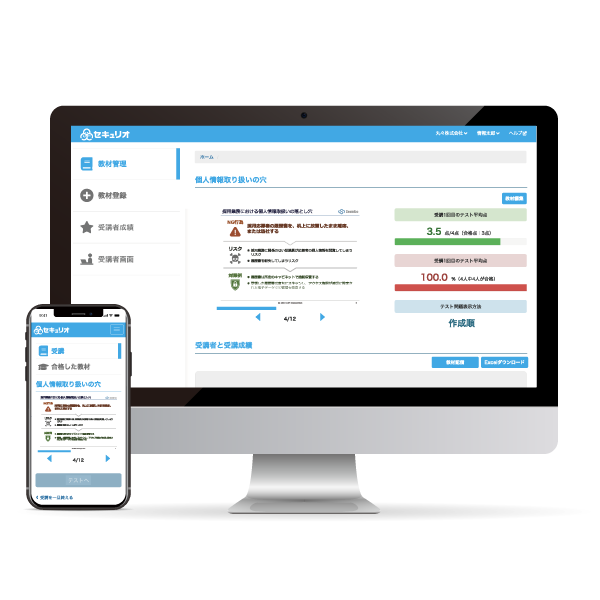
「セキュリティ教育クラウド:セキュリオ」
★3や★4の評価(審査)では、単に形式的な研修を行うだけでなく、「形骸化していない実効性のある教育体制」が構築されているかが大きなポイントとなります。
LRMが提供する「セキュリオ」は、セキュリティリテラシー向上に必要な「教育」「訓練」「実践」をワンストップで実施できるオールインワンのセキュリティ教育クラウドです。継続的な学習を通じて全社のセキュリティリテラシーを底上げし、実効性のある体制づくりを強力にサポートします。
まとめ:2026年度末に向けて「セキュリティの信頼」を可視化しよう
SCS評価制度は、サプライチェーン全体でのセキュリティを高め、企業のセキュリティ対策という「目に見えない信頼」を可視化する仕組みです。
2026年度末(2027年3月頃)より★3および★4の本格運用が開始される予定となっており、直前になって慌てることのないよう、早い段階からの現状把握と準備が求められます。
まずは自社が目指すべき目標レベル(★3/★4)を定め、現状とのギャップを正確に把握することからスタートしましょう
LRMでは、様々なセキュリティ規格・認証に精通したコンサルタントが、SCS評価制度の★3・★4取得に向けたギャップ分析から実装までをトータルで支援します。
「自社がどちらの星を目指すべきか分からない」「まずは現在の対策状況をプロに診断してほしい」など、制度対応に少しでも不安がある企業様は、以下のバナーよりお気軽にご相談ください。