
サプライチェーン全体でのサイバーセキュリティ対策強化を目的として、2026年度末(2027年3月)より本格運用が開始される「SCS評価制度(セキュリティ対策評価制度)」。今後、発注元企業からの取引条件として本制度の評価レベル(★の数)の提示を求められるケースが急増すると予測されます。
企業が本制度に対応する上で、最も重要なのが「具体的にどのようなセキュリティ対策(要求事項)を実施し、何を基準に評価されるのか」を正確に把握することです。
本記事では、SCS評価制度において実質的な基準となる「★3(基礎レベル)」および「★4(標準レベル)」の要求事項について、NIST CSF(サイバーセキュリティフレームワーク)をベースとした全7分野の評価基準を徹底的に解説します。自社が目指すべきレベルとその実務的なハードルを把握するためのガイドとしてご活用ください。
なお、「まずは自社の現状と★3基準とのギャップをすぐに確認したい」という方向けに、★3の評価基準を整理した「SCS評価制度(★3)対応!セキュリティ現状セルフチェックシート」を無料で配布しています。社内の現状チェックや対策の棚卸しに、以下のバナーをクリックし、ぜひ無料でダウンロードしてください。
SCS評価制度の「要求事項・評価基準」の全体像
SCS評価制度の審査基準を読み解くにあたり、まずは「要求事項」と「評価基準」という言葉の定義と、制度特有の審査ルールを理解しておく必要があります。
- 要求事項:
- 制度が企業に対して求めている「セキュリティ対策の大きな目的・内容」
(例:アカウント管理を適切に行うこと)。
- 制度が企業に対して求めている「セキュリティ対策の大きな目的・内容」
- 評価基準:
- 要求事項を満たしているかを確認するための「具体的なチェック項目」
(例:ID付与・変更は申請承認制にしているか)。
- 要求事項を満たしているかを確認するための「具体的なチェック項目」
SCS評価制度の最大の注意点は、「設定された評価基準を100%(すべて)満たさなければ星を取得できない」という点です。1項目でも対応漏れがあれば認定されないため、網羅的かつ抜け漏れのない対策の実装が求められます。
なお、SCS評価制度が創設された背景や、★1〜★5までの各レベルの定義、制度導入までのロードマップなどの基本情報については、以下の記事で分かりやすくまとめています。制度の全体像から確認したい方は、ぜひあわせてご覧ください。
★3(基礎レベル)と★4(標準レベル)のレベル定義と審査方式の違い
運用開始予定の★3と★4では、対応すべき項目数と評価の厳しさが大きく異なります。
| 項目 | ★3(三つ星:基礎レベル) | ★4(四つ星:標準レベル) |
| 位置づけ | 全サプライチェーン企業が最低限実装すべき基礎レベル | サプライチェーン企業等が標準的に目指すべきレベル |
| 要求事項数 | 26項目 | 43項目(★3の26項目を包含) |
| 評価基準数 | 81項目 | 153項目 |
| 主な対策範囲 | 自工会ガイドライン Lv1相当。基本的なシステム防御と体制整備。 | 自工会ガイドライン Lv2/Lv3一部相当。高度な検知、多層防御、サプライチェーン全体の管理。 |
| 審査・評価方式 | 専門家確認付きの「自己評価」 | 第三者機関による「第三者評価」(実施審査・技術検証あり) |
| 有効期間 | 1年(毎年、自己評価の更新版を提出) | 3年(期間中も年1回の自己評価の提出が必要) |
★3は基本的なルール整備とIT資産・アクセス管理が中心ですが、★4になると「侵入後の被害拡大防止(多層防御)」や「対策が実際に機能しているか(技術検証)」までが第三者機関によって厳しくチェックされます。
LRMでは、様々なセキュリティ規格・認証に精通したコンサルタントが、SCS評価制度の★3・★4取得に向けたギャップ分析から実装までをトータルで支援します。制度対応に不安がある企業様は、以下のバナーよりお気軽にご相談ください。
SCS評価制度を構成する「7つの評価領域」
SCS評価制度の要求事項は、国際標準である「NIST CSF 2.0(サイバーセキュリティフレームワーク)」が定義する6つのコア機能(統治・識別・防御・検知・対応・復旧)をベースにしています。
そこに、本制度の最大の狙いであるサプライチェーンリスクに対応するための「取引先管理」を加えた7つの評価領域で構成されています。
ここからは、各評価領域において具体的にどのような対策が求められるのか、★3と★4の違いを踏まえて解説します。
https://www.ipa.go.jp/security/reports/oversea/nist/ug65p90000019cp4-att/begoj9000000d400.pdf
①ガバナンスの整備(体制と方針)
セキュリティに関する組織の責任体制や、全社的なルールが整備されているかを評価します。
- ★3で求められること:
- セキュリティを統括する責任者(CISOや担当者)や担当部署を任命し、権限を明確にすること。また、自社のセキュリティ基本方針を策定し、全従業員に周知することが求められます。
- セキュリティを統括する責任者(CISOや担当者)や担当部署を任命し、権限を明確にすること。また、自社のセキュリティ基本方針を策定し、全従業員に周知することが求められます。
- ★4で求められること(★3からのステップアップ):
- 毎年度のセキュリティ推進計画を策定し、年1回以上、対策の実施状況を経営層へ報告し、そのフィードバックを翌年の計画に反映する実運用が必要です。
- 毎年度のセキュリティ推進計画を策定し、年1回以上、対策の実施状況を経営層へ報告し、そのフィードバックを翌年の計画に反映する実運用が必要です。
- 【実務のポイント】:
- 規定を作って終わりではなく、「経営陣の関与」の証跡(会議の議事録や報告資料)を残すことが審査をクリアする鍵となります。
②取引先管理(サプライチェーンセキュリティ)
自社だけでなく、業務を委託している企業や利用しているクラウドサービスのセキュリティリスクを適切に管理できているかを評価します。
- ★3で求められること:
自社が利用・接続している取引先やクラウドサービスを一覧(管理台帳)で把握すること。また、機密情報を共有する取引先との間で、業務開始前に情報の取り扱いルール(NDA等)を取り交わし、外部サービス(SaaS等)を利用する際の社内承認ルールを整備することが求められます。 - ★4で求められること(★3からのステップアップ):
自社の重要な情報やシステムにアクセスできる取引先に対し、定期的なセキュリティ状況の把握(アンケート調査や監査等)を実施する必要があります。また、万が一のインシデント発生時に備え、連絡体制や責任分界点をあらかじめ契約や仕様書等で明確に定めておくことが求められます。 - 【実務のポイント】:
取引先や利用サービスが多い企業にとって、すべての対象に同等の監査を行うのは現実的ではありません。情報の重要度や自社ビジネスへの影響度(事業中断リスク)に応じて取引先をグループ分けし、メリハリをつけて監査・管理する「リスクベースのアプローチ」を取り入れることが、運用の形骸化を防ぐ鍵となります。
③リスクの特定(資産と脆弱性の把握)
守るべき情報資産(ハードウェア、ソフトウェア、ネットワーク)を正確に把握し、どこに脆弱性があるかを特定するプロセスを評価します。
- ★3で求められること:
社内で利用しているPCやサーバーなどのハードウェアに加え、導入しているOSやソフトウェアの種類・バージョンまでを正確に把握する「台帳管理の仕組み」が必要です。 - ★4で求められること(★3からのステップアップ):
資産の把握に留まらず、「脆弱性管理プロセス」の確立と運用が要求されます。JPCERT/CCやIPA等の脅威情報を定期的に収集する担当者を定め、自社のシステムに該当する深刻な脆弱性が見つかった場合に、どのくらいの期間でパッチ(修正プログラム)を適用するかといった判断・運用ルールが必要です。 - 【実務のポイント】:
テレワークやクラウドの普及により、IT部門が把握していない「シャドーIT(従業員が勝手に契約したSaaSや私用端末)」が存在すると、資産管理の要件で不適合となるリスクが高まります。「ルール外の端末やサービスは業務で使わせない・接続させない」という社内ルールの徹底と、定期的な棚卸し(実態調査)をセットで行うことが審査クリアの鍵です。
なお、セキュリティ担当者が把握していないクラウドサービスや私用端末(シャドーIT)は、SCS評価制度の資産管理において不適合の大きな原因となる可能性があります。シャドーITが及ぼすリスクや、社内に潜む未承認ツールを具体的に検知・管理する方法については、以下の記事で詳しく解説しています。あわせてご覧ください。
④攻撃等の防御(技術的・物理的対策と教育)
外部からのサイバー攻撃や、内部からの情報漏えいを未然に防ぐための技術的・物理的対策を評価します。
- ★3で求められること:
- アカウント(ID)の付与・削除における申請承認プロセスの徹底
- パスワードルールの設定と安全な管理(使い回しの禁止など)
- 重要機密情報を扱うクラウドサービス(SaaS等)利用時の多要素認証(MFA)導入
- ファイアウォール等によるネットワーク境界の防御
- PCやサーバーへのマルウェア対策ソフト導入と、OS・アプリの最新化(不要なソフトの削除)
- ★4で求められること(★3からのステップアップ):
クラウドアクセスだけでなく、リモートアクセス(VPN等)やシステム管理者アカウントのログインにおけるMFAの適用徹底が求められます。さらに、持ち出しPCのディスク暗号化、重要データのバックアップやサーバー隔離、悪意のある外部サイトへの通信を遮断する仕組み(DNSフィルタリング等)など、複数の壁を設ける「多層防御」の構築が必要です。 - 【実務のポイント】:
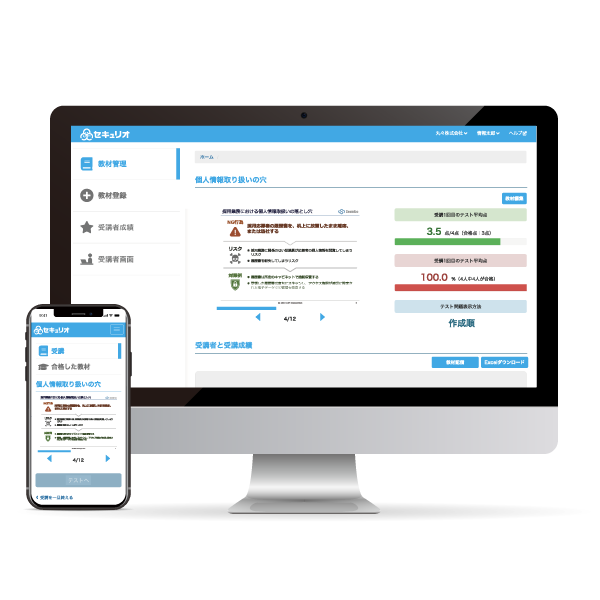
公式の評価基準において、「従業員教育(年1回以上)」も本領域(攻撃等の防御)に分類されています。LRMが提供する「セキュリオ」のような教育プラットフォームを活用し、標的型攻撃メール訓練などを継続的に実施して従業員のセキュリティ意識を高めることが重要です。
⑤攻撃等の検知(監視と異常検知)
ネットワークやシステムへの不正アクセス、異常な挙動を早期に発見するための監視体制を評価します。
- ★3で求められること:
導入しているセキュリティソフトやファイアウォール・UTMなどの機器により、既知のサイバー攻撃や異常な通信をリアルタイムに検知し、通知を受け取れる状態にすること。また、不審なアクセスの有無を後から調査できるよう、機器の「ログ」を適切に取得・保管しておくことが求められます。
- ★4で求められること(★3からのステップアップ):
ネットワークの境界防御だけでなく、PCやサーバーなどの「エンドポイント(端末)」の内部にまで踏み込んだ挙動監視(振る舞い検知)が求められます。EDR(Endpoint Detection and Response)等の導入により、すり抜けて侵入したマルウェアの不審な動きを素早く検知・隔離する仕組みや、高度な解析(サンドボックス等)を行う体制が必要です。
- 【実務のポイント】:
EDRなどの検知ツールは、導入して終わりではなく「アラートが上がった際に誰が一次分析・初期対応を行うか」の運用体制が鍵となります。自社の社内リソースだけで高度なログ分析やアラート対応を行うのが難しい場合は、外部のSOC(総合運用センター)サービスや、国が推進する「サイバーセキュリティお助け隊サービス」などの監視運用支援をセットで検討することが、実効性を高めつつ評価基準をクリアする近道です。
⑥インシデントへの対応(体制と連絡網)
サイバー攻撃や情報漏えいなどの被害が発生、またはその兆候を検知した際の、初動対応や連絡・報告手順の仕組みを評価します。
- ★3で求められること:
インシデント発生時の対応手順(発見、初動、調査、復旧、報告)をドキュメント化し、誰が責任者として対応にあたるのかを明確にすること。また、関係各所や管轄官庁、発注元企業への報告フォーマットをあらかじめ整備し、年1回以上は体制や連絡先の点検を行う必要があります。
- ★4で求められること(★3からのステップアップ):
★3の手順をもとに、第三者評価の審査において「マニュアルが形骸化しておらず、実際に機能するか」という実効性が厳しく問われます。そのため、組織的なインシデント対応体制の明確化や、定期的な「インシデント対応演習・訓練」の実施が必要です。
- 【実務のポイント】:
審査や実際のインシデントで最も陥りがちなのが、「全社ネットワークが遮断・暗号化され、PCから対応マニュアルや緊急連絡網が閲覧できない」という事態です。緊急連絡先や初動フローは、オフライン(紙媒体や、社内ネットワークから完全に独立した外部クラウド)でも即座に参照できるよう備えておくことが不可欠です。
また、年1回は「ランサムウェア感染」などのリアルなシナリオに基づく机上訓練(テーブルトップ演習)を行い、そこで出た課題や改善点を記録(議事録)に残しておくことが、審査をクリアする強力な証跡となります。
⑦インシデントからの復旧(バックアップと事業継続)
サイバー攻撃や災害などによってシステムやデータが損壊した際、迅速に業務を再開・復旧させるための手順や備えを評価します。
- ★3で求められること:
自社の事業継続において最優先で復旧すべき重要システムを特定し、サイバー攻撃による長期停止を防ぐための「目標復旧レベル(目標時間や復旧範囲)」を設定すること。そして、その目標を達成するために最低限必要なバックアップの取得や、復旧手順の準備を行うことが求められます。
- ★4で求められること(★3からのステップアップ):
単にバックアップを取得するだけでなく、攻撃による破壊を防ぐためのネットワークから隔離された「オフラインバックアップ」や、削除・変更が不可能な「イミュータブルストレージ」等)が要求されます。さらに、策定した手順書に従って「実際に目標時間内にデータを復元できるか」の検証テストを定期的に実施することが求められます。
- 【実務のポイント】:
近年のランサムウェアは、接続されているバックアップデータから優先的に暗号化・破壊する極めて悪質な挙動を示します。そのため★4を目指す場合、本番環境から完全に論理的・物理的に遮断された環境へのデータ退避が不可欠です。
また、第三者審査で最も厳しく確認されるのは、バックアップの成否ではなく「実際に復元テストを行い、設定した目標復旧時間内に業務を再開できたか」というテストの実施ログ・結果報告書です。形骸化させないためにも、年1回の定期テストを年間計画に組み込んでおくことが審査クリアの鍵となります。
【要注意】評価で命取りになる「対象IT基盤」の適用範囲とは?
SCS評価制度の要求事項に対応する際、多くの企業が最初につまずくのが「評価対象となるIT基盤の範囲(スコープ設定)」です。
要求事項を「社内に置かれているサーバーと、会社貸与のPC」だけに適用すればよいと考えていると、評価で不適合となってしまいます。経済産業省・IPAの制度構築方針によると、対象となる「IT基盤」には以下がすべて含まれます。
- 公開サーバー・認証基盤:
Webサーバー、メールサーバー、Active Directory等の認証システム - 利用している外部クラウドサービス(SaaS等):
Microsoft 365やGoogle Workspaceをはじめ、各部門が独自に契約している各種SaaS(業務アプリ) - モバイル機器・多様な端末:
会社貸与のスマートフォンやタブレット、テレワーク先で使用する自宅の端末(BYOD等) - 外部ネットワーク境界:
VPNルーター、ファイアウォール、拠点間を結ぶネットワーク機器
「クラウドサービス上のアクセス権限設定に不備があった」「業務用スマホにパスワードポリシーが適用されていなかった」といった一部の抜け漏れが、★取得の致命傷になります。まずは自社のIT資産を隅々まで洗い出し、対象範囲を正確に定義することが不可欠です。
要求事項を抜け漏れなく満たすための3つの準備ステップ
2026年度末の本格稼働に向け、企業は以下の3ステップで計画的に準備を進める必要があります。
Step1:資産・スコープの可視化と現状のギャップ分析
まずは前述した「対象IT基盤」に漏れがないか自社のIT資産をリストアップし、対応すべき範囲(スコープ)を確定させます。その上で、公開されているSCS評価制度の評価基準と自社の対策状況を1項目ずつ照らし合わせ、「すでにできていること」と「不足している対策(ギャップ)」を明確にします。
Step2:目標レベル(★3 or★4)の決定
洗い出したギャップの大きさと、自社の予算・リソース、さらに発注元(委託元企業)からの要求レベルを天秤にかけ、目指すべき★の目標(★3:基礎レベル、または★4:標準レベル)を最終決定します。
闇雲に高いレベルを目指すと現場が疲弊するため、ビジネス上の必要性に応じた見極めが重要です。
Step3:優先順位付けと対策の実装・運用定着
特定されたギャップに対して対策を実施します。社内規定の改定などの「組織的対策」は比較的着手しやすいですが、EDRの導入やバックアップ体制の再構築といった「技術的対策」は予算取りやシステム選定に時間がかかるため、早期に着手することが重要です。
まとめ:要求事項の正確な把握とギャップ分析が取得への第一歩
SCS評価制度の★3・★4の要求事項は、NIST CSFをベースとした包括的なセキュリティ対策を企業に求めています。特に★4を目指す場合、評価基準をすべて満たし、第三者機関による実効性の審査をパスするのは決して容易ではありません。
そのため、制度の運用開始後に「自社だけでは対応しきれない」と慌てることのないよう、まずは専門家の目を入れた正確なギャップ分析を行うことが、確実な制度取得への最短ルートとなります。
LRMでは、様々なセキュリティ規格・認証に精通したコンサルタントが、SCS評価制度の★3・★4取得に向けたギャップ分析から実装までをトータルで支援します。制度対応に不安がある企業様はお気軽にご相談ください。