
モノグサ株式会社様 – ISMS/ISO27001認証・取得コンサルティング 事例
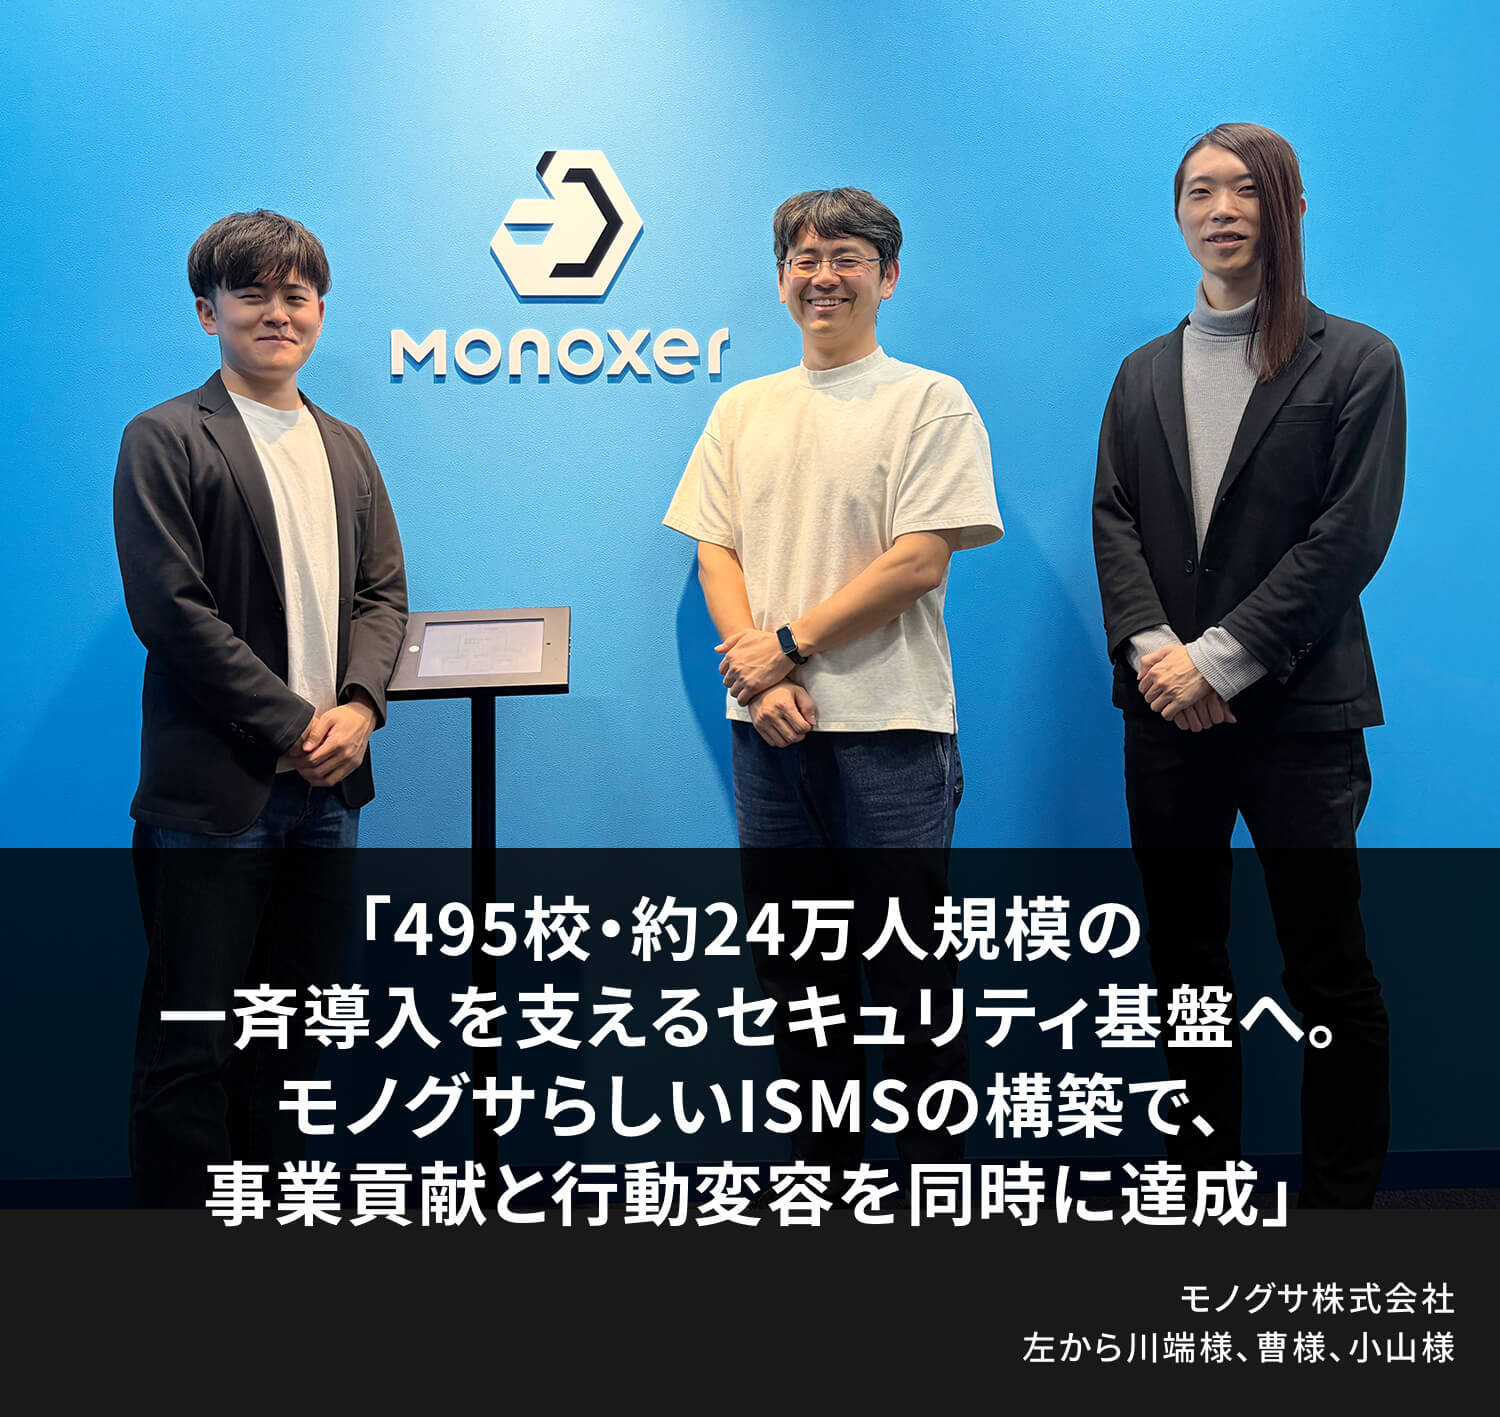
認証取得の背景や課題、LRMに依頼した理由、取得後の効果などについて、同社で社内セキュリティ体制の構築・運用を担う曹様、小山様、川端様にお話を伺いました。
- お客様が抱える課題とISMS構築アプローチ
-
- ISMS認証の取得にあたり、社内の実務リソースに課題があり、プロによる実効性の高いサポートを必要としていた
- ツール型の認証取得支援サービスでは、自社の実態にそぐわない形だけのルールになってしまう懸念があった
- 「他社がこうしているから」という固定観念にとらわれず、モノグサの事業フェーズや業務フローにフィットする実用的なルール構築を求めていた
- コンサルタントとの対話を通じて、既存の型に組織を合わせるのではなく、モノグサの実態に即した業務に馴染む運用ルールを設計した
- 自社プロダクトを活用した社内研修イベント「モノグサグランプリ」などの全社的な取り組みに対し、ISMSの教材提供や適切なアドバイスを通じて、現場への確実なルール浸透をサポートした
- LRMコンサルティングサービスへの感想
-
- サービス内容とコストのバランスが非常に優れていた
- プロならではの視点や選択肢を提示して視野を広げてくれた。困ったときも丁寧に寄り添い、ISMS認証取得まで伴走してくれた
(モノグサ株式会社について)
創業:2016年8月。本社:東京都千代田区。従業員数173名。(2025年12月時点)
厳しくなるセキュリティ要件への対応と、社員の意識向上と行動変容を目指しISMS認証取得へ
— まずは貴社の事業についてお聞かせください。
「記憶を日常に。」というミッションのもと、記憶定着をもっと容易に、より日常的なものにすることを使命に事業を展開しており、記憶定着のための学習プラットフォーム「Monoxer(モノグサ)」の開発・提供をしています。学校や塾など教育業界を中心に、現在は人材育成や資格取得などを目的に一般企業での導入も加速しています。— LRMへのご依頼内容をお聞かせください。
ISO/IEC 27001(以下、ISMS)認証取得の支援をLRMに依頼しました。— セキュリティ対策の強化に取り組むきっかけは何でしたか?
背景には、自治体のコンペやプロポーザルにおいて、ISMSの認証取得が入札の必須要件になるケースが増えてきたことがあります。これらを確実にクリアしていくためには、ISMSの認証取得が不可欠でした。また、初めて当社の製品を知る民間のお客様にとって、導入前に当社の情報セキュリティ管理体制を客観的に判断することは容易ではありません。だからこそ、国際規格に適合した管理体制を第三者認証によって示せることは、信頼をいただくうえで大きな強みになると考えました。
さらに、認証取得への取り組みをきっかけに、社内のセキュリティ体制や全社員の意識をもう一段高いレベルへ引き上げ、日々の行動変容につなげたいという思いも強くありましたね。
— 認証取得はどのような体制で取り組んだのでしょうか?
実務の管轄としては、私たちITグループのコーポレートエンジニアリングチームが中心となりました。リーダー統括のもと、実務担当者2名を含めた3名体制をベースにしつつ、各部署の担当者にも要所で協力してもらいながら、最終的には全社一丸となって取り組みました。形だけのISMSは不要。モノグサらしい仕組みを徹底的に追求
— コンサルティングサービスの利用は、スムーズに意思決定されたのでしょうか?
実は、メンバーの中に前職でISMS認証の取得に携わった者がいたのですが、「自分たちだけで取得を目指そう」という話にはならなかったですね。社内のリソース面を考えても、プロのサポートは必要だと感じていました。そのうえで、ツール型の認証取得支援サービスではなくコンサルティングサービスを選んだのは、モノグサらしいISMSの構築が必要だと考えたからです。ツールを導入した場合、モノグサの実態にそぐわない、形だけのISMSになってしまう懸念がありました。
— モノグサらしさとは、具体的にどのようなことですか?
私たちの行動指針のひとつに「無意識のバイアスを自覚する」というものがあります。「他社がこうしているから」「前職でそうやったから」といった固定観念にとらわれることなく、本質的な価値を徹底的に考え抜く姿勢を大切にしています。だからこそ、ISMSについても既存の型に無理やり組織を合わせにいくのではなく、現在の事業フェーズや業務フローにフィットする運用ルールをつくるべきだと考えました。そのために、コンサルタントと対話を交わしながら、モノグサにとって実用性の高いISMSを構築するという選択肢がベストでした。
— LRMを選んだ理由についてお聞かせください。
先ほどの話と矛盾するかもしれませんが、最初の頃は「早くISMSを取得したい。リソースに課題があるから作業代行できるサービスが良いな」と考えていたんです。そのため、最初はLRMさんが候補リストにすら入っていなかったほどでした。しかし、社内で検討を重ねるうちに「やはり形だけの取得では意味がない。モノグサらしいISMSの構築が必須だ」という方針に変わっていき、そこでLRMさんが選択肢として挙がってきました。
いろいろ検討は重ねましたが、社内のあるメンバーが前職でLRMさんの支援を受けていたことや、当社の取引先もLRMさんによる支援を受けていたこと、そして営業担当の方が「モノグサの状況に合わせて柔軟に対応する」と言い切ってくれたことが決め手でしたね。サービス内容とコストのバランスも良く、期待感を持ってLRMさんにお願いすることにしました。
自社サービスを活用しながら、楽しくリテラシー向上を実現。初回審査にて認証を取得
— 本プロジェクトはどのように進行しましたか?苦労した点があれば教えてください。
改めて振り返ってみると、非常にスムーズに進んだと感じています。当初は、「ISMS認証の取得に対して、社内からもっと拒否反応があるのではないか」と危惧していましたが、ふたを開けてみれば「ちゃんと(セキュリティ上の)ガードレールが敷かれるんだ、やったね」という反応がほとんどでした。
これまでも個人情報保護に関するルールは徹底しており、社員のリテラシーも高く、セキュリティ上の懸念はそこまで無かったものの、セキュリティルールとしては一部に曖昧な部分も残されており、それらが解消されたイメージです。
強いて言うなれば、セキュリティを「自分ごと」として社員に捉えさせることが大変だったかもしれません。
— セキュリティを他人ごとで終わらせない、という意味合いかと思いますが、そのためにどのような取り組みを実施されましたか?
これは、まさに当社のコンセプトにも通じるのですが、記憶として定着させることが重要です。ISMS事務局の人間としてこまめにアナウンス、人事チームと連携し、チームごとにISMSに関する知識の定着具合を競う「モノグサグランプリ」を開催するなど、さまざまな仕掛けを考えました。— 「モノグサグランプリ」とは何ですか?
当社プロダクトの「Monoxer」を活用して、チーム対抗で記憶定着具合を競う社内イベントです。人事チーム協力のもと、ISMSの教材を活用し、セキュリティリテラシーをゲーム感覚で養うことを目指しました。セキュリティを自分ごと化させる上で、「この言葉が社員に刺さった」等の、魔法の杖はありませんので、そのようなイベントや取り組みを通じて、社員の自覚を促していきました。
こうした意識づけが功を奏し、ISMSの外部審査は非常にスムーズに対応できましたね。審査員からも、「初回審査でここまで完成度が高い企業は珍しい」と褒めていただき、無事一発でISMS取得に至りました。
— 審査それ自体を楽しめる仕掛けは大変勉強になります!認証取得後、業務でやりづらさを感じる部分はありませんでしたか?
全くありませんでした。やはり、しっかりモノグサという組織にフィットさせてつくったことが良かったと感じています。もともと当社はセキュリティ対策をしっかり講じてきたので、全くゼロから構築したわけではなかったんです。これまでやってきたことを、ISMSという形に落とし込んだというイメージですね。— コンサルティングサービスのメリットを実感したエピソードがあれば教えてください。
私たちもある程度セキュリティに関する知識はありましたが、模索する中で「ISMS的にこのやり方で良いんだっけ?」と迷うことも多々ありました。そこを担当コンサルタントの方が丁寧に伴走してくださり、「こういう見方もありますよ」「こんな選択肢はどうですか?」と軌道修正して視野を広げてくれたのは、まさにコンサルティングサービスならではのメリットだと思います。正論に基づく解決策を押し付けるのではなく、モノグサの事情をしっかりと汲み取った上で、プロならではの視点や気付きを提示していただけたからこそ、納得してISMSの構築に取り組むことができました。終始モノグサらしいISMSの構築にご尽力いただけたので、LRMさんにお願いして本当に良かったと思っています。
取得だけで終わらず、ルールが文化として根付き始め、社員の行動変容を促進
— ISMS認証取得後の効果はいかがでしたか?
とても大きな効果を実感しています。まず社内のセキュリティ意識が目に見えて向上しました。今年に入ってから「実施する前に心配だから相談に来ました」という社員が現れたり、現場のSlackチャンネルの中でも「ISMS上こうなっているからこうしましょう」という会話が自発的に交わされるようになったんです。まさしくルールが文化として根付き始め、行動変容の芽が出始めている手応えを感じています。そして4月には、横浜市教育委員会が実施したプロポーザルで当社の「Monoxer」が採択され、市立小学校・中学校・義務教育学校・特別支援学校の495校への一斉導入が決定しました。提案においても、ISMS認証の取得を含む当社の情報セキュリティ管理体制について説明しました。
こうした実績が着実に増え、社内でも「ISMS取得をアピールしよう」というようなワクワク感につながっています。想定していた以上に、事業への貢献とセキュリティリテラシー向上の両方を達成することができました。
— ISMS取得がしっかりと事業貢献につながり、今後が本当に楽しみですね。
今回のISMS取得は、あくまで「種まき」に過ぎないと考えています。目指すのは認証の維持ではなく、組織の成長に合わせてルールを更新し、セキュリティレベルを螺旋状に引き上げていくサイクルです。会社は成長し続けるものです。認証を取得した後、「維持」を目的にする会社もあるかもしれませんが、組織に合わせてISMSを「成長」させ続けることが大事です。
そうすれば、たとえISMS取得を担当したメンバーが仮にモノグサを離れたとしても、継続的に改善されていく。
社員数が増えても、組織体制やセキュリティ意識が自律的に回り続ける土台を、今後も磨いていきたいですね。
また、どうしてもセキュリティは「ルールに縛られるもの」とネガティブに捉えられがちですが、全員が前向きに取り組んでくれれば、これほどコストパフォーマンスの良いセキュリティ対策はありません。
ヒューマンエラーによる情報セキュリティリスクはゼロにならないからこそ、規制で縛るのではなく、全社員が高い意識を持って行動できる状態をデザインしていく。
それこそが、最も本質的で強いセキュリティ対策だと考えています。
モノグサ株式会社様、お忙しい中ありがとうございました。
今後ともよろしくお願いいたします。
※ モノグサ株式会社様のWEBサイト
※ 2026年4月
- システム開発・運用
- クラウドサービス(SaaS)開発・提供
- サービス開発・提供
- 従業員のセキュリティ意識向上(外国籍含む)
- 社内の運用を変えない
- 50~199名
- 東京
ISMS/ISO27001新規取得に関する無料相談・お見積り
LRM株式会社は年間500件以上のISMSの認証/取得コンサルをしています。
ISMSの認証 ・取得でお悩みならまずはご相談ください。
メールフォーム (24時間受付)
 神戸・東京オフィスで、情報セキュリティマネジメントシステムの国際規格であるISO27001/ISMSの認証を取得しています。


