
株式会社キッツ様 – ISMS/ISO27001認証・取得コンサルティング 事例
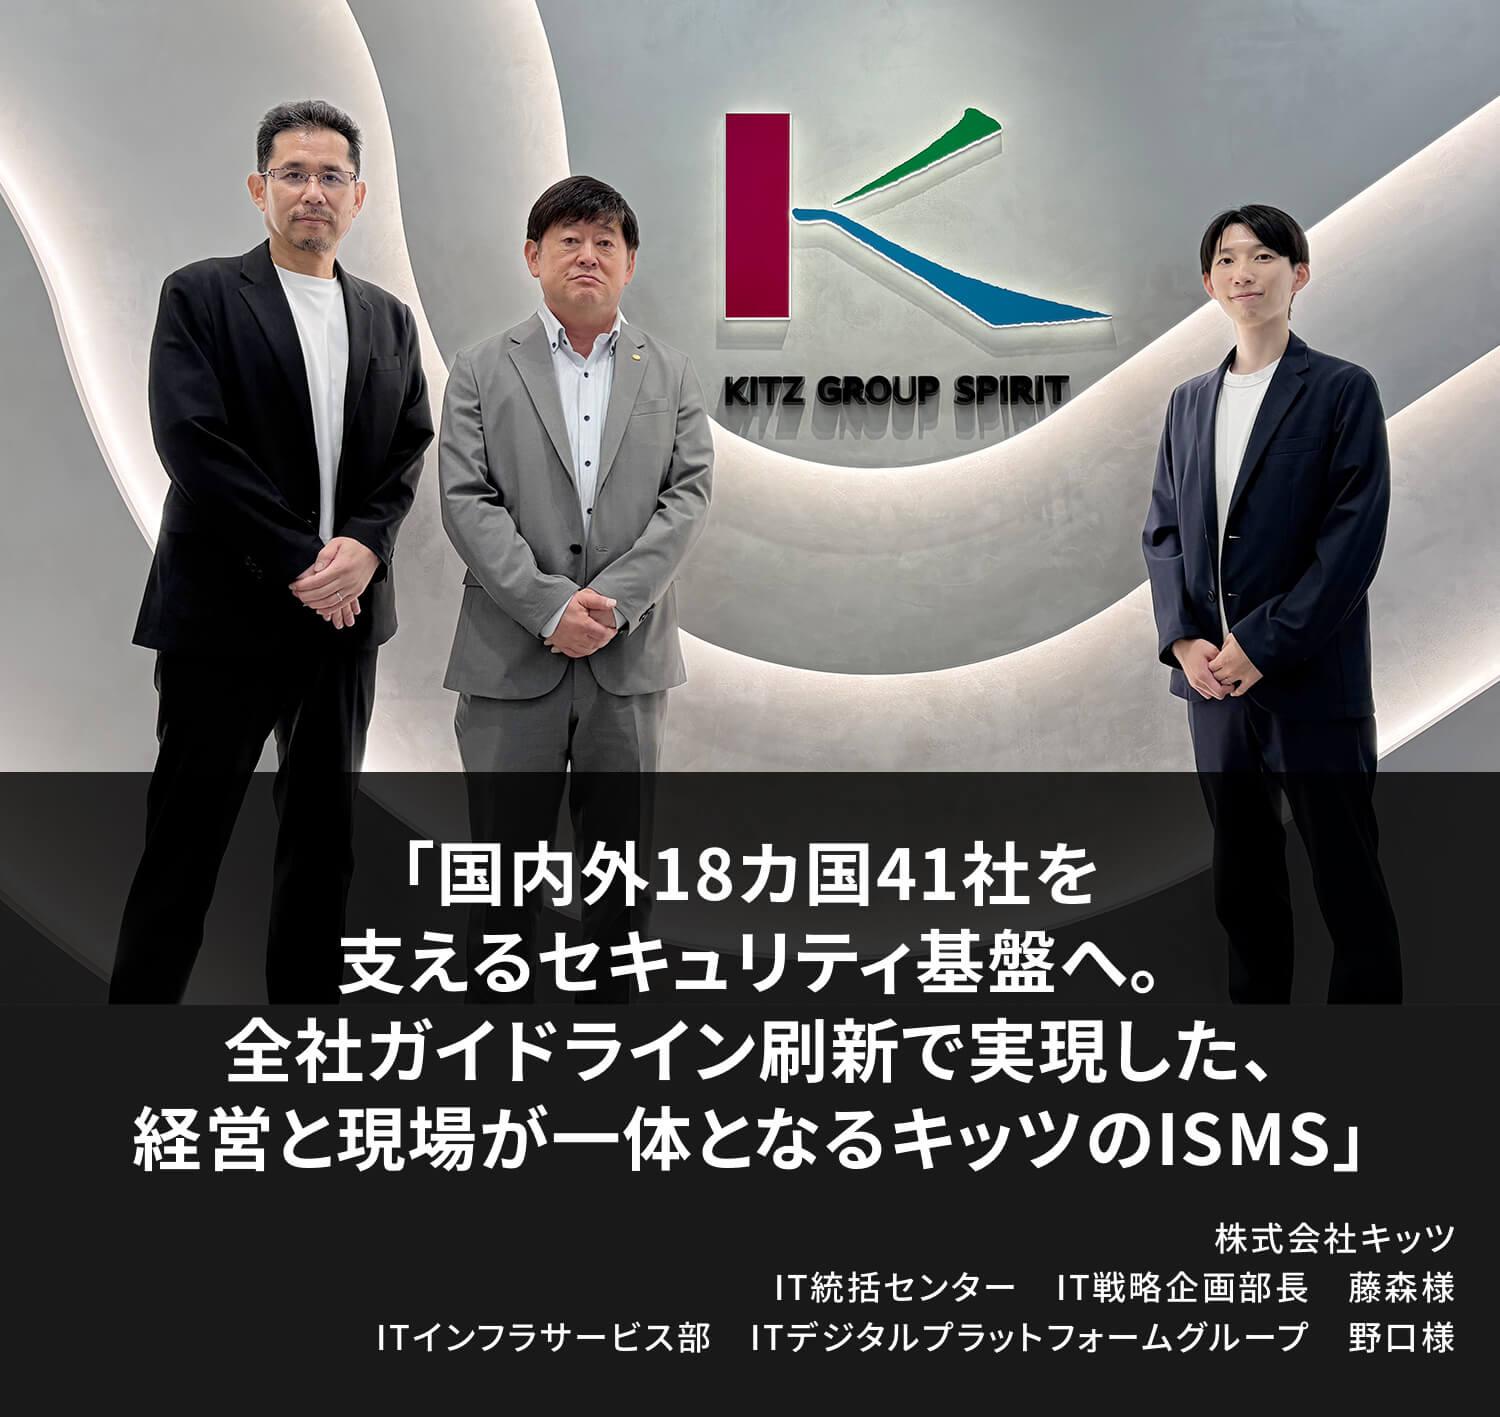
株式会社キッツは、LRMのサポートのもと、2026年2月にISO/IEC 27001:2022認証を取得されました。
認証取得の背景や課題、LRMを選定した理由、取得後の効果について、セキュリティ体制の構築・運用を担う藤森様、野口様にお話を伺いました。
- お客様が抱える課題とISMS構築アプローチ
-
- 国内外拠点におけるサイバー攻撃のリスクや従業員による無意識のルール違反の発生により、全社的な教育とセキュリティ標準化が急務だった
- お客様からセキュリティ対策に関する質問や調査を受ける機会が増えていた
- 事務局メンバーは専任でなく、自社だけでセキュリティ対策に取り組むには限界があった
- 当社におけるセキュリティ訓練メールでの実績を持つLRMをパートナーとし、時代に即したガイドラインや資産台帳に刷新した
- LRMの内部監査によって本質的な改善項目を洗い出し、外部審査での指摘を最小限に抑えた
- 経営陣を巻き込んだマネジメントレビューなどによって、全社で実効性の高いPDCAサイクルを構築した
- LRMコンサルティングサービスへの感想
-
- 標的型攻撃メール訓練サービス(訓練メール)で利用実績があり、大きな安心感があった
- 先回りしたアナウンスとタイムリーな助言により、複雑なプロジェクトをスムーズに進行できた
- 取得後も定期的なディスカッションを通じ、最新トレンドや運用の妥当性を確認できる点に価値を感じている
(株式会社キッツについて)
流体制御機器の総合バルブメーカーとして、水やエネルギーなどのライフラインを支える製品を提供。デジタル化・脱炭素化を背景に半導体や水素関連市場へ事業領域を拡大している。
創業:1951年1月。本社:東京都港区。従業員数5,469名。(2025年12月時点)
記事index
トップ主導の推進体制から、全社・グローバル視点でのセキュリティ強化へ
— まずは貴社の事業についてお聞かせください。
当社は、流体制御機器であるバルブを中心に、バルブ事業、メタルソリューション事業、ホテル事業などを展開しています。バルブのラインナップは90,000種類以上にのぼり、建築設備、石油化学、半導体製造装置、航空宇宙分野など幅広い領域で利用されています。
— LRMへのご依頼内容をお聞かせください。
IT統括センターを認証範囲として、ISMS(ISO/IEC 27001:2022)認証取得の支援をLRMに依頼しました。
IT統括センターは、キッツグループ全体のIT統括やデジタル化の推進、情報セキュリティに関する業務などを担う部門です。拠点は本社のある東京と、長野、山梨に分かれています。
— ISMS認証取得に踏み切った、具体的な背景について教えていただけますか?
ここ2〜3年で、当社が注力する半導体や、水素をはじめとする環境・エネルギーなどの先端分野において、お客様からセキュリティ対策に関する質問や調査を受ける機会が急増しました。将来的にISMS認証の保有やサイバーセキュリティ評価制度(SCS評価制度)が取引の必須条件となる可能性も見据え、国際規格に準拠した管理体制の確立と、公的な認証を通じた信頼獲得が急務となったことが背景にあります。
— ISMS取得前に感じておられたセキュリティ上の課題はございますか?
当社はもともと、セキュリティに関する経営陣のコミットメントが高く、トップ主導で対策を推進してきました。20年ほど前にプライバシーマークを取得するなど、全社で情報管理に取り組んできた経緯があります。
一方で、近年は世界的にサイバー攻撃が急増しており、特にランサムウェアやフィッシング攻撃の高度化により企業の情報セキュリティ対策の重要性が高まっています。当社においても、従業員一人ひとりのさらなるリテラシー向上を図る必要がありました。
また、そのようなセキュリティ事情を背景に、多くの顧客企業でサプライヤーのサイバーセキュリティ対策を評価する調査が実施されており、特に当社が注力する半導体、環境、水素などの先端分野においては、将来的にはセキュリティ対策(ISO/IEC 27001認証など)が契約条件として明記される可能性がありました。
そのため、認証取得を通じた顧客からの信頼性向上と、情報セキュリティ体制の確立、社内標準の整備が急務であるという課題を感じていました。
LRMと併走しながら、全社的なガイドラインを刷新
— 認証取得はどのような体制で取り組んだのでしょうか?
代表執行役社長をトップとし、役員・本部長クラスやグループ会社社長など約100名が参加する「情報セキュリティ・個人情報保護委員会」の活動と連動する形で取り組みました。
委員会は管理責任者をCISO(IT統括センター長を兼務)が務め、監査責任者や事務局長、実務担当の事務局をそれぞれ配置しており、今回は事務局メンバーが主体となり認証取得を推進しました。また、実務サポートとして外部のコンサルティング会社にも参画してもらっています。
— ご担当者様は、社内ではどのようなミッションをお持ちですか?
「情報セキュリティ・個人情報保護委員会」の事務局を務めています。
また、所属するIT統括センター全体の役割としては、キッツグループ全体のIT統括やデジタル化推進、情報セキュリティに関する業務などを担うミッションがあります。
— コンサルティングサービスの利用は、スムーズに意思決定されたのでしょうか?
はい。事務局メンバーはセキュリティ専任ではないため、自分たちだけで進めるのは難しく、最初からコンサルティング会社への依頼を前提に検討していました。
— LRMを選んだ理由についてお聞かせください。
4社のコンサルティング会社で比較検討を行いました。各社で価格帯や支援内容に大きな差がないように見受けられたため、最終的には「取引実績」を基準に決定しました。
以前から訓練メールでお付き合いがあり、LRMさんのサポートを実際に経験していたため、大きな安心感がありましたね。また、LRMさんが実績豊富な審査機関(BSI社)を選定し、確実な認証取得を支援いただける点も評価しました。
— プロジェクトを進行するうえで、具体的に取り組んだ内容や苦労された点はありますか?
プロジェクトの軸として、全社的な従業員教育向けのガイドラインやルールブックを刷新しました。20年前の記述も残っていたため、現代の水準に合わせて一つひとつ精査する作業には苦労しました。
また、全社の情報資産台帳の改訂も行いました。分類や判断の基準となる多言語ガイドを作成し、各部門長に判断してもらうスキームを構築して進めました。LRMさんにはスケジュールを先回りしてアナウンスいただき、タイムリーなアドバイスをもらえたため、プロジェクト自体は非常にスムーズに進行できたと感じています。
形式にとどまらない、実効性の高いPDCAサイクルを展開
— ISMSのPDCAサイクルは具体的にどのように回されているのでしょうか?
まず計画の段階で、共通基準に基づく情報資産台帳の作成やリスク分析、各種ルールの策定を行っています。
実行や監査のプロセスでは、ガイドラインに基づき内部監査の手順を確立しました。今回の認証範囲についてはLRMさんに内部監査を担当いただき、それ以外の拠点は事務局主導で実施しています。当社はISO9001やISO14001の運用経験があったため監査自体は慣れていたのですが、それでも緊張感はありましたね。
— 実際の内部監査や外部審査の感触はいかがでしたか?
内部監査の段階で、LRMさんから本質的な改善項目を出していただきました。それらを速やかに修正したことで、審査機関による外部審査での大きな指摘はありませんでした。
また、審査を通じて「外部からの攻撃だけでなく、ハードウェアの故障や人的ミスによる可用性・完全性の損壊もインシデントに該当する」という新しい気づきを得られたことも収穫だったと感じています。
— 改善プロセスやマネジメントレビューにおいて、経営陣のコミットメントはどのように深まりましたか?
マネジメントレビューでは、代表執行役社長やCISO及び監査責任者報告を行い、活動計画の承認や改善指示を受けるスキームとしています。マネジメントレビューの結果やアドバイスを委員会へ共有し、各部門へ周知・徹底する流れです。
報告の場では社長から非常に鋭い指摘が入るなど、セキュリティに対する関心の高さとコミットメントを再認識しました。
また、事務局から提案した「年頭の社長・CISOセキュリティメッセージ動画」の全社配信も実現し、トップダウンでの啓蒙活動にもつながっています。経営陣の巻き込みにより、サイバー攻撃対策から内部不正の防止まで、実効性の高いPDCAサイクルが回る体制が整ったと感じています。
— 今回のプロジェクトを通じて、コンサルティングサービスのメリットを改めて教えてください。
常に先回りして事前にアナウンスをいただけたことや、提出資料の内容に対して的確なアドバイスをいただけた点が非常に良かったです。また、こちらからの質問に対する回答も常にタイムリーにいただくことができました。審査を見据えた内部監査においても明確なポイントを指摘していただき、認証取得までスムーズに進めることができました。
また、認証を取得した後も継続的な運用支援をお願いしており、年4回ほどのディスカッションを実施しています。それらのやり取りを通じて「自分たちの運用方向性がズレていないか」「世間に追いつけているか」を確認でき、最新の脅威トレンドや他社事例の情報を得られる点にメリットを感じています。
セキュリティ対策にAI活用も推進中。先端分野の成長を支えるセキュリティ基盤の確立へ
— ISMS認証取得による社内の変化や効果はいかがでしたか?
お客様やステークホルダーからの信頼性が向上したことはもちろん、経営陣と事務局、そして従業員が一体となったセキュリティ推進体制がより強固になりました。セキュリオを活用した年複数回の標的型攻撃メール訓練や日頃からの啓蒙により、従業員から不審メールの報告が日常的に届くようになるなど、組織全体のリテラシー向上という成果が表れています。
— 今後の展望や注力される取り組みについてお聞かせください。
今後は、グローバルでの標準化と最新テクノロジーへの対応を加速させていきます。海外グループ会社への教育・監査の展開を進めますが、国ごとの文化や独立性に配慮したガバナンスを意識していきます。
また、社内チーム「AI CoE(AI Center of Excellence)」を中心に、AI利用に関するガバナンスやルール整備も進めています。教育コンテンツの作成や脆弱性診断、監視業務へのAIツール活用など、運用自体の高度化・効率化も図っていきたいですね。
— 今後のセキュリティ強化に向けて、LRMに期待することをお聞かせください。
将来的には、半導体や水素などの成長領域へのISMS認証範囲の拡大も目指しています。当社がグローバルかつ先進的な領域で成長を続けていくために、最新の脅威トレンドの共有や運用高度化に向けたアドバイスなど、LRMさんには今後も伴走パートナーとしてのサポートを期待しています。今後とも、よろしくお願いいたします。
株式会社キッツ様、お忙しい中ありがとうございました。
※株式会社キッツ様のWEBサイト
※ 取材日時 2026年6月
- 製造・メーカー
- 従業員のセキュリティ意識向上(外国籍含む)
- 担当者の負担軽減
- 1000名以上
- 東京
ISMS/ISO27001新規取得に関する無料相談・お見積り
LRM株式会社は年間500件以上のISMSの認証/取得コンサルをしています。
ISMSの認証 ・取得でお悩みならまずはご相談ください。
メールフォーム (24時間受付)
 神戸・東京オフィスで、情報セキュリティマネジメントシステムの国際規格であるISO27001/ISMSの認証を取得しています。


