月曜の朝、工場の事務所でパソコンを立ち上げると、デスクトップに見慣れないファイルが並び、共有フォルダの図面が一つも開けません。画面には「データは暗号化した。支払わなければ盗んだデータを公開する」という英語の脅迫文が出ています。隣の席のパソコンにも同じ表示があります。この場面で現場の従業員が最初の数分に何をするかで、被害の広がりも、その後の調査・復旧の進めやすさも変わります。
情報システム部門やCSIRTでは、インシデント対応規程や緊急連絡データを盗んだうえで「対価を支払わなければ公開する」と迫る二重恐喝網を整えているはずです。ただ、それが従業員の手元で使える形になっているかは別の問題です。
規程は社内ポータルの奥にあり、工場や営業所の担当者は報告先の内線番号を覚えていないこともあります。いざというときの動き方をどう浸透させればよいか、悩んでいる担当者は少なくありません。
本記事では、ランサムウェアの被害状況を踏まえて、現場で起こりうる初動のミスと、従業員が迷わず動けるセキュリティインシデント報告マニュアルの作り方を、記載例とあわせて解説します。
後半には、自社の連絡先に書き換えてそのまま配布できる、従業員向けのチェックリストを掲載しています。あわせて、従業員が報告しやすい環境を整える具体的な手段も紹介いたします。
従業員向けのセキュリティインシデント報告マニュアルが必要な理由
ランサムウェア被害は半期で過去最多、製造業が約3割
警察庁によると、2026年(令和8年)上半期のランサムウェアの被害報告件数は123件で、統計を取り始めた2020年(令和2年)下半期以降、半期として最多でした。
被害企業を業種別に見ると製造業が約3割を占め、卸売・小売業、情報通信業などが続きます。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」です。
被害は長引き、費用もかさみます。同じ警察庁の資料では、被害企業へのアンケートで、調査・復旧に総額1,000万円以上かかった組織が6割を占め、1か月未満で復旧できた組織は5割弱にとどまりました。
生産管理や受発注のシステムが止まれば、ラインの停止や出荷の遅れが取引先にまで及びます。

「暗号化されていないから大丈夫」とは限らない
最近の攻撃は、データを暗号化するだけではありません。警察庁は、データを盗んだうえで「対価を支払わなければ公開する」と迫る二重恐喝が被害の多くを占めていると指摘しています。
暗号化をせずにデータを盗み、公開を予告して金銭を要求する「ノーウェアランサム」と呼ばれる手口も確認されています。
盗まれたデータに顧客や従業員の個人データが含まれていれば、個人情報保護委員会への漏えい等報告も義務付けられます。
個人情報保護委員会は、不正の目的をもって行われた漏えい等が発生した事態などを、委員会への報告と本人への通知が必要な事態とし、報告は速やか(概ね3〜5日以内)に行うよう求めています。該当するかどうかは法務部門と確認して判断することになりますが、従業員からの第一報が1日遅れれば、その分だけ判断に使える時間が削られます。
異変に最初に気づくのは現場
攻撃者は内部を探索してデータを盗んだあと、暗号化を実行し、脅迫文(ランサムノート)をデスクトップなどに残します。ファイルが開けない、拡張子が変わっている、見慣れない画面が出ているといった異変に最初に気づくのは、多くの場合、その端末を使っている現場の従業員です。
情報システム部門の目が届きにくい夜間や休日の工場であれば、なおさらです。
気づいた人が最初にとる行動を決めておく文書として、従業員向けの報告マニュアルが要ります。
ランサムウェアの主な感染経路と組織としての対策は「【最新】ランサムウェアの感染経路トップ5と企業がとるべき対策・初動対応」で解説しています。
現場のパニックが招く初動のミス
被害を広げたり、原因の調査を難しくしたりするのは、多くの場合、焦りによる意図せぬ行動や、良かれと思った判断です。マニュアルを作る前に、現場で起こりうるミスを押さえておきます。
電源を切る・再起動する
画面に脅迫文が出たとき、とっさに電源ボタンを押したり、再起動すれば直るかもしれないと考えたりするのは自然な反応です。しかし警察庁は、感染原因などの調査に必要なログ等が消失する場合があるとして、パソコンやネットワーク機器の電源を落とさないよう呼びかけています。
警察庁は、被害を通報した組織に提供を求める情報の例として、ランサムノート、通信ログ、ディスクイメージ、メモリダンプなどを挙げています。メモリ上にしか残っていない情報は、電源を切った時点で失われます。
被害端末を調べる調査の考え方は「デジタルフォレンジックとは?サイバー犯罪に活用される内容を解説」で解説しています。
自分で直そうとする・様子を見る
開けないファイルを別のパソコンにコピーしてみる、USBメモリに退避させる、ネットで見つけた復旧ツールを試すといった行動は、早く業務に戻りたい一心での行動です。感染を他の端末や媒体に広げたり、残っていた痕跡を上書きしたりするおそれがあります。「一時的な不具合かもしれない」と昼まで様子を見るのも、攻撃者に時間を与えることになります。
「怒られるかもしれない」で報告が遅れる
不審なメールの添付ファイルを開いてしまった、私物のUSBメモリを挿してしまったなど、自分の操作がきっかけかもしれないと思うと、人は報告をためらいます。
夜勤で上司がいない、報告先が分からないといった事情が重なれば、第一報は翌朝の始業後にずれ込みます。その数時間は、攻撃者が社内を探索し、データを持ち出せる時間です。
現場の初動は3原則に絞る
パニックの最中に、何ページもあるマニュアルを読み返す余裕はありません。
従業員に求める行動は、次の3原則に絞って覚えてもらいます。影響範囲の判断や原因の調査は、報告を受けた情報システム部門やCSIRTが担います。
原則1:ネットワークから切り離す
LANケーブルを抜くか、Wi-Fiをオフにします。警察庁は、被害拡大を防ぐため、感染したパソコン等をこうした方法でネットワークから隔離するよう呼びかけています。JPCERT/CCも、暗号化の被害や侵害の可能性が確認されたシステムは、調査や保全の目的に加えて被害拡大を防ぐため、切り離せるものはすぐにネットワークから隔離するとしています。
工場では一つ注意が必要です。生産設備や制御システムとつながる端末を現場の判断で切り離すと、ラインが止まったり、設備が想定外の状態になったりするおそれがあります。
事務用のパソコンは従業員がすぐ切り離してよい、設備につながる端末は設備担当と情報システム部門の指示を待つ、というように、対象ごとの線引きをマニュアルに書いておきます。
原則2:電源は切らず、画面はそのままにする
電源を落とさず、脅迫文の画面も閉じずに残します。指示があるまで、キーボードやマウスにも触れません。社内のルールで認められていれば、画面を別の端末で撮影しておくと、報告の際に状況を正確に伝えられます。
原則3:自己判断せず、決められた窓口にすぐ報告する
IPAの手引きは、インシデントが疑われる兆候や実際の発生を発見した場合は、情報セキュリティ責任者に報告するとしています。従業員に求めるのは、原因を突き止めることではなく、疑いの段階で知らせることです。「気のせいかもしれない」と思っても報告してもらい、確認の結果が空振りでも、それでよしとする運用にしておきます。
組織として実施する初動対応や事前の対策は「ランサムウェア対策ガイドライン|企業向けチェックリストと感染時の対応」で解説しています。
セキュリティインシデント報告マニュアルの作り方
初動の原則を現場で実行できるように、報告マニュアルには「何を」「どこに」「どう」報告するかを具体的に書きます。全社のインシデント対応規程とは別に、従業員が読む1枚ものとして作るのが現実的です。次の手順で項目を埋めていきます。
手順1:報告の対象を現場の言葉で書く
「セキュリティインシデント」という言葉だけでは、現場は何を報告すればよいか分かりません。「画面に脅迫文が出た」「ファイルが開けない」「不審なメールの添付ファイルを開いた」のように、従業員が実際に目にする場面で書きます。最後に「判断に迷ったら報告する」と一文添えておけば、報告すべきか迷う時間を減らせます。場面の例は、後述のチェックリストにまとめています。
「事象」と「インシデント」の違いなど、言葉の定義は「情報セキュリティインシデントとは?その種類と事例などを解説」で解説しています。
手順2:報告先と連絡手段を複数用意する
報告先は、部署名だけでなく電話番号まで書きます。
ランサムウェアの被害時には、社内のメールやチャット、ポータルそのものが使えなくなる場合があります。内線と外線の番号、夜間・休日の連絡先、つながらないときの連絡の順番を決め、パソコンが使えなくても連絡できる手段を入れておきます。
協力会社の社員や派遣社員が自社の端末を使う職場では、その人たちの報告ルートも明記します。
手順3:第一報で伝える内容を絞る
第一報に、整った報告書は要りません。IPAの手引きでは、インシデント対応時に整理しておく事項として、発覚日時、発生事象、対応経過などを挙げています。従業員の第一報では、このうち本人が分かることだけを伝えてもらい、詳しい内容は続報や聞き取りで補います。
手順4:1枚にまとめ、現場の目に入る場所に置く
報告マニュアルはA4の1枚、あるいは名刺サイズのカードに収まる分量にします。
各パソコンのそば、工場の詰所や休憩室への掲示、社内ポータルのトップなど、従業員が毎日目にする場所に置きます。
年に1回は連絡先に変更がないかを確認し、組織変更や担当者の異動にあわせて更新します。
報告マニュアルの記載例(1枚に収める場合)
| 項目 | 記載例 |
|---|---|
| 報告の対象 | 画面に脅迫文が出た、ファイルが開けない、不審なメールを開いた、パソコン・USBメモリを紛失したなど。迷ったら報告する |
| 最初にやること | ・LANケーブルを抜く / Wi-Fiをオフにする(生産設備につながる端末は指示を待つ) ・電源は切らない / 画面はそのままにする ・すぐに下記の報告先へ報告する |
| 報告先 | 情報システム部 ヘルプデスク 内線:○○○○ / 外線:○○-○○○○-○○○○ 夜間・休日:○○-○○○○-○○○○ (つながらない場合は所属長へ) |
| 伝えること | ・いつ気づいたか ・どの端末か(資産番号・設置場所) ・何が起きているか(画面の表示) ・自分が何をしたか(開いたメール、操作した内容) |
| やってはいけないこと | ・電源を切る ・再起動する ・ファイルを別のパソコンやUSBメモリにコピーする ・自分で復旧ツールを試す ・社外の人やSNSに伝える |
| 最後に一言 | 報告した人を責めることはありません。 早く知らせてくれることが、会社と仲間の仕事を守ります |
報告を受けた後の組織の対応フロー(トリアージ、封じ込め、復旧)は「CSIRTの役割とは?|セキュリティインシデント対応フローを徹底解説」で解説しています。
従業員向けセキュリティインシデント報告チェックリスト
報告マニュアルとあわせて配布できる、従業員向けのチェックリストです。
報告先や設備の扱いを自社のルールに書き換えて、マニュアルの裏面、職場の掲示物、eラーニングの確認テストなどに使ってください。
異変に気づいたとき:報告が必要なサイン
下記のひとつでも当てはまれば、すぐに報告が必要です。
- 画面に脅迫文や見慣れないメッセージが表示された
- ファイルが開けない、ファイル名や拡張子が勝手に変わっている
- 不審なメールの添付ファイルを開いた、リンク先でIDやパスワードを入力した
- 身に覚えのないログインやパスワード変更の通知が届いた
- パソコンやスマートフォン、USBメモリを紛失した、盗まれた
- メールやファイルを誤った相手に送った
- 「いつもと違う」と感じたが、原因が分からない
その場でやること・やってはいけないこと
その場でやること
- LANケーブルを抜いた、Wi-Fiをオフにした(生産設備につながる端末は、設備担当・情報システム部門の指示を待つ)
- 電源を切らず、再起動もしていない
- 脅迫文などの画面を閉じず、そのままにしている
- 指示があるまで、キーボードやマウスに触れていない
- 社内ルールで認められていれば、画面を別の端末で撮影した
やってはいけないこと(していないかを確認)
- ファイルを別のパソコンやUSBメモリにコピーしていない
- インターネットで見つけた復旧ツールを試していない
- 「様子を見よう」と報告を後回しにしていない
- 社外の人やSNSに状況を伝えていない
報告するとき:第一報で伝えること
- 気づいた日時
- 端末の資産番号と設置場所(部署、建屋、ライン名など)
- 何が起きているか(画面の表示、開けないファイルなど)
- 直前に自分がしたこと(開いたメール、挿したUSBメモリ、操作した内容)
- その場でとった対応(ケーブルを抜いた時刻など)
- 折り返しの連絡を受けられる電話番号
分からない項目は空欄のままで報告してもらいます。第一報は早さを優先し、詳しい内容は続報や聞き取りで補います。
配布前に担当者が確認すること
チェックリストを配る前に、マニュアルを作る側でも次の点を確認しておきます。
連絡先が古い、設備の扱いが決まっていないといった不備があると、従業員がチェックリストどおりに動けません。
配布前の確認(マニュアル作成担当者向け)
- 報告先の電話番号(内線・外線・夜間休日)が最新になっている
- パソコンやメールが使えなくても連絡できる手段が書いてある
- 生産設備につながる端末の扱いが決まっている
- 協力会社の社員や派遣社員にも配布している
- 「報告した人を責めない」方針を明記している
- 年1回の見直し時期と担当者が決まっている
チェックリストで報告を受けた後の社内の動き方まで整理したい場合は、ホワイトペーパー「セキュリティインシデント発生時の社内対応フローとは」をご活用ください。
初動対応の優先順位や、関係部署への報告・連携のポイントをまとめています。
報告をためらわせない仕組みと教育
マニュアルを配っても、報告が上がってこなければ初動は変わりません。報告をためらう理由を一つずつ取り除きます。
報告した人を責めないと、経営層や現場のトップが明言する
「怒られるかもしれない」という不安には、規程の条文よりも上に立つ人の言葉が届きます。
報告した人を責めない方針を、経営層や工場長の言葉で伝え、マニュアルにも書いておきます。
早く報告してくれたおかげで被害を抑えられた例があれば、名前を伏せて社内で共有し、報告が評価される行動だと示します。
報告の手間を減らす
入力項目の多い報告様式や、誰に連絡すればよいか分からない仕組みは、報告を後回しにさせます。報告フォームはテンプレートにして、選択式で答えられる項目を増やします。
不審なメールのように件数が多いものは、ボタン一つで報告できる仕組みがあれば従業員の負担が小さく、情報システム部門も早い段階で兆候をつかめます。
訓練と短い教育を繰り返す
報告のルールは、一度読んだだけでは身につきません。標的型攻撃メール訓練では、開封率だけでなく、不審なメールに気づいて報告した人の割合(報告率)を見れば、報告ルートが機能しているかを確かめられます。警察庁も、計画の実効性を高めるため、被害を想定した訓練を行い、関係者との連絡や警察への通報・相談などを確認しておくことを推奨しています。
訓練結果を報告率で評価する考え方は「標的型攻撃メール訓練の成果は「報告率」!実施結果を正しくレポートするために」で解説しています。

従業員が報告しやすい環境づくりに「セキュリオ」
報告マニュアルを全拠点に浸透させ、報告を受け付けて対応を管理するまでを、情報システム部門だけで回すのは負担が大きくなります。
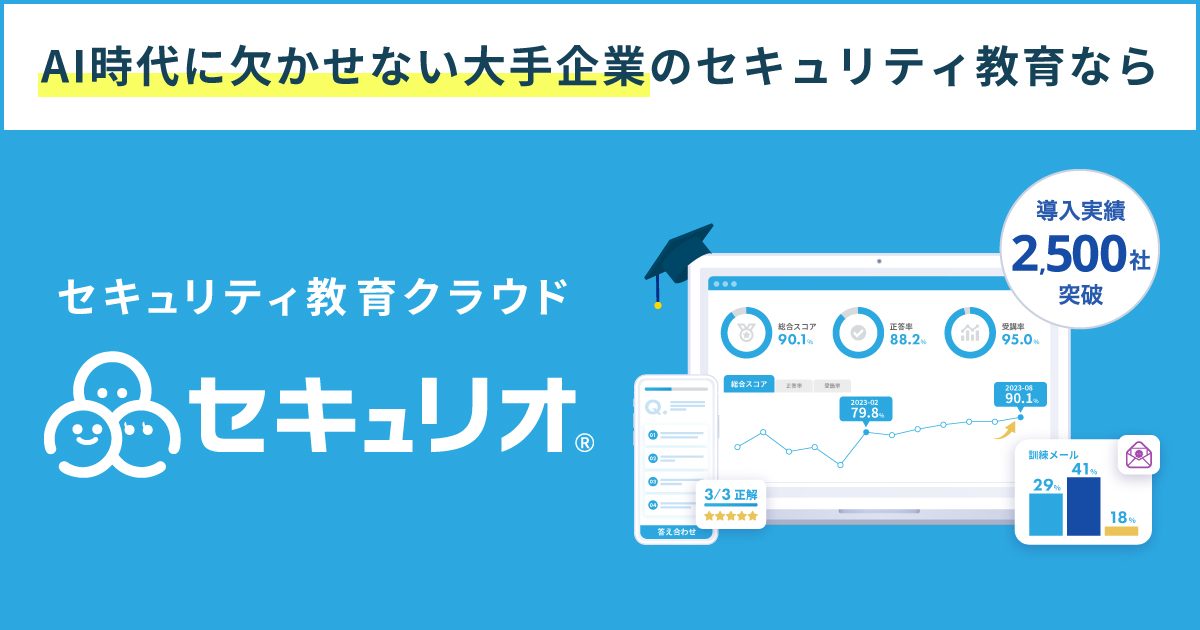
LRMのセキュリティ教育クラウド「セキュリオ」は、従業員への教育と、インシデントの報告・管理をあわせて行えるサービスで、導入実績は2,800社以上です。
テンプレートに沿って書くだけのインシデント報告
セキュリオのインシデント管理機能では、インシデントが発生したときに必要事項を記入して登録できます。登録したインシデントは短縮URLで共有できるため、関係者への連絡もスムーズです。インシデントに対する対応策を紐付けて登録し、ステータスや対応開始日、対応期限日で進捗を管理できるので、報告から再発防止までの記録が一か所に残ります。
不審なメールはワンクリックで報告
フィッシング報告機能を使えば、従業員は怪しいメールをワンクリックで報告でき、メールの安全・危険をすばやく確認できます。「この程度で報告してよいのか」と迷いやすい不審メールの段階で報告が上がれば、被害が広がる前に手を打てます。
報告の基本をeラーニングで全従業員に
eラーニングでは、170種類以上の教材から選んで配信でき、受講状況の管理・集計も自動で行えます。教材には、異常や違和感に気づいたときに迷わず報告できるようになることを学習目標とした「これだけは押さえておきたい インシデント報告のキホンのキ」があり、多言語対応版も用意されています。
自社の報告マニュアルの周知とあわせて配信すれば、入社時や異動時の教育にも組み込めます。
従業員が迷わず報告できる環境を整えたい場合は、「セキュリオ」のサービス資料で、インシデント管理やeラーニングの機能をご確認ください。
まとめ:初動の数分が被害の大きさを左右する
ランサムウェアの被害は半期で過去最多となり、製造業が約3割を占めています。
異変に最初に気づくのは現場の従業員で、その人が電源を切るか、ネットワークから切り離して報告するかで、被害の広がりもその後の調査のしやすさも変わります。
従業員向けのセキュリティインシデント報告マニュアルには、報告の対象、初動の原則、報告先、伝える内容を1枚にまとめ、チェックリストの形で手元に置いてもらいます。
そのうえで、報告した人を責めない方針と訓練で、報告が上がる状態を保ちます。
次の一歩として、本記事のチェックリストを自社の連絡先や設備のルールに書き換え、工場や営業所の従業員数名に試しに使ってもらってください。「報告先の電話番号が分からない」「設備につながる端末か判断できない」など、答えに詰まった項目が、マニュアルで最初に補うべき点です。
報告ルールの整備から、インシデント対応体制の構築、演習の実施まで相談したい場合は、LRMコンサルティングのお問い合わせフォームからご相談ください。