ChatGPTをはじめとする生成AIは、企業の業務効率化や新たなサービス創出に不可欠なものとなっています。一方で、情報漏えいやハルシネーション(誤情報の出力)、著作権侵害といった特有のリスクも顕在化しており、適切なルールの整備が急務となっています。
特に、顧客の重要な資産やプライバシー情報を扱い、社会インフラとしての役割を担う金融機関においては、一般的な企業よりも遥かに厳格なガバナンスとリスク管理態勢が求められます。金融庁も「AIディスカッションペーパー」の公表や、フロンティアAIに対する短期的な対応要請を行うなど、金融機関独自のガバナンス構築を強く促しています。
本記事では、政府全体が示す「AIガイドライン」の基本から、金融庁が金融機関に求めるAI方針の要点、そして実務におけるAIガバナンスの構築ステップまでをわかりやすく解説します。
また、AIガイドラインの構築などの取り組みを進める中で、多くの企業が次に直面する課題が「作成したAIガイドラインが現場に浸透せず、形骸化してしまう」点です。
LRMでは、ガイドラインを単なる「形式上のルール」で終わらせず、実効性のある運用へと落とし込むためのノウハウをまとめた解説資料を作成いたしました。
現場に定着するルール構築・運用のヒントとして、ぜひ以下よりダウンロードのうえご一読ください。
AIガイドラインとは?政府全体の動向と「AI事業者ガイドライン」
AIを安全に社会実装するため、日本政府は既存法令(ハードロー)の適用とガイドライン(ソフトロー)の策定を適切に組み合わせ、事業者の自主的な取り組みを尊重する形でルール整備を進めています。企業がAIを導入する際、大前提として理解しておくべきなのが、経済産業省と総務省が公表している統合的な指針「AI事業者ガイドライン」です。
これは、従来の複数のガイドラインを統合し、G7の「広島AIプロセス包括的政策枠組み」などの国際的な合意事項を反映した、日本のAIガバナンスの中核となるドキュメントです。
AIに関わる3つの主体と求められる国際指針
AI事業者ガイドラインでは、AIに関わる企業を以下の3つの主体に分類し、それぞれの責任と果たすべき行動目標を定めています。
- AI開発者: AIモデルや基盤モデルそのものを研究・開発する事業者
- AI提供者: AIモデルを自社のシステムやサービスに組み込んで、ユーザーに提供する事業者
- AI利用者: 提供されたAIサービスを、自社の業務効率化や事業活動のために利用する事業者
企業は自社がどの主体に該当するか(多くの場合、提供者と利用者の両方を兼ねます)を把握し、「人間中心」「安全性」「プライバシー保護」「セキュリティ確保」「透明性」などの10の共通指針にづいたリスクマネジメントを実践することが求められます。
また、AI事業者ガイドラインについては以下の記事で詳しく解説していますので、合わせてご参照ください。
企業がAIガイドラインに対応すべき理由と重要性
ガイドライン自体は法律ではないため、直接的な罰則はありません。
しかし、個人情報保護法や著作権法、各業法の遵守に加え、2025年に成立した「AI推進法」にもとづく国の基本方針のもと、事業者の自主的なガバナンス構築が強く期待されています。
ガイドラインを無視して重大なインシデント(情報漏えいや差別的出力など)を引き起こした場合、企業の社会的信用は失墜し、ステークホルダーからの責任追及は免れません。ガイドラインはAIの利用を制限するものではなく、「リスクを受容可能なレベルに管理し、AIの便益を最大化するためのガードレール」として機能します。
金融庁「AIディスカッションペーパー」の要点と金融機関のスタンス
政府全体の指針を踏まえた上で、金融業界にはさらに実務的かつ厳密な対応が求められます。金融庁は、金融機関における健全なAI活用とリスク管理のあり方を提示するため、「AIディスカッションペーパー(第1.1版)」を公表し、業界との対話を通じたガバナンス構築を促しています。
金融分野におけるAI活用の現状と推進のスタンス
金融庁の基本的なスタンスは、「AIの活用は金融サービスの向上や業務の高度化・効率化に資するものであり、イノベーションを積極的に推進する」というものです。実際に、多くの銀行や証券会社が、チャットボットによる問い合わせ対応、不正取引検知、与信審査、投資助言のサポートなどにAIを活用しています。
一方で金融庁は、リスクを恐れるあまり技術革新に取り残される「チャレンジしないリスク」を回避しつつ、「リスクベース・アプローチ(リスクの大きさに応じた管理)」にもとづく適切なガバナンス態勢の構築を強く求めています
金融機関が警戒すべき主要な「AIリスク」
金融機関がAIを導入・運用する際、特に注視すべきリスクは以下のポイントです。
- ブラックボックス化と説明責任の欠如:
AI(特にディープラーニング)の推論過程が不透明になる問題です。例えば、与信審査でローンが否決された際、顧客に対して合理的な理由を説明できなければ、金融機関としての説明責任を果たせません。 - ハルシネーション(誤情報の生成):
事実にもとづかない一見もっともらしい嘘を出力する生成AI特有のリスクです。誤った法的・財務的回答が顧客や従業員に提示された場合、金融機関の信頼性に直結します。 - データバイアスによる不当な差別と公平性の欠如:
学習データの偏りにより、特定属性の顧客に対して不当に不利なスコアリングを行ってしまうリスクです。金融包摂の理念やコンプライアンスに反する懸念があります。 - 機密情報の漏洩とサイバー攻撃:
従業員が顧客の個人情報等を生成AIに入力して外部漏洩するリスク(シャドーIT)や、プロンプトインジェクション等のサイバー攻撃によるシステム障害・情報流出リスクです
金融庁が求める「リスクベース」の管理態勢
金融庁は金融機関に対し、単にIT・システム部門に管理を任せるのではなく、「経営陣の主導(トップマネジメントの関与)」による全社的なAIガバナンスの構築を求めています。
具体的には、AIの利用用途に応じたリスク評価を行い、重要度の高い業務(与信や投資判断、対顧客サービスなど)には事前審査や厳格な監視を行い、リスクの低い業務(社内文書要約やマニュアル検索など)はチェックリストにもとづく現場判断に委ねるといった、メリハリのあるリスクベース・アプローチと、技術変化に応じて柔軟にルールを見直すアジャイル・ガバナンスの実践が重要となります。
しかし、自社の膨大な業務の中から「どの業務がどのリスクレベルに該当するのか」を正確に切り分け、実務に負担をかけないチェックリストや審査基準を自社単独で作成・運用していくことは容易ではありません。
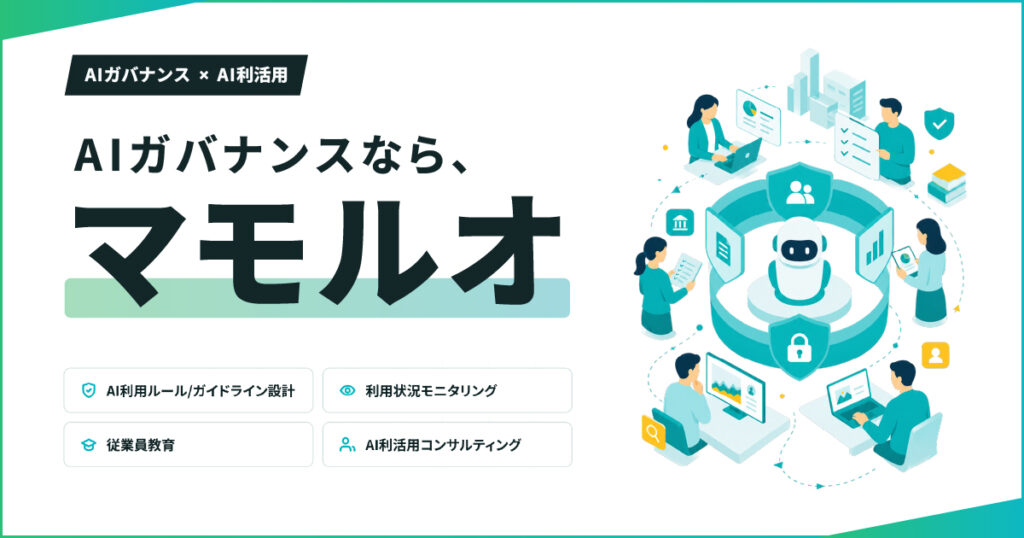
こうした課題を解決し、現場で機能するメリハリのあるAIガバナンス構築をトータルで支援するのが、LRMのAIガバナンス・利活用支援サービス「マモルオ」です。無料にて資料をダウンロードいただけますので、以下のバナーをクリックいただき、ぜひご参照ください。
金融機関がAIガバナンスを構築する4つの実践ステップ
金融庁が提唱する「AIライフサイクルに応じたリスク管理」や政府ガイドラインを踏まえ、実務においてAIを安全かつ効果的に利活用するためには、以下の4つのステップでガバナンス体制を構築・運用することが推奨されます。
STEP 1:ユースケースの確認と設計
まずは、自社のどの業務にAIを適用するか(ユースケース)を明確にします。例えば、「社内規定の検索アシスタント」なのか「顧客向け資産運用アドバイスの補助」なのかによって、求められる信頼性や管理水準は全く異なります。業務ヒアリングを通じ、リスクが低く効果が高い領域から段階的にAIの活用を設計します。
STEP 2:リスク要件の特定とアセスメント
設計したユースケースごとに、リスク要件を特定・評価します。扱うデータに個人情報や顧客の信用情報が含まれるか、AIの出力結果が顧客の不利益や金融機関の法令違反に直結しないかを確認し、必要な統制レベル(人間による最終確認「Human-in-the-loop」の要否など)を決定します。
STEP 3:ガバナンス(ルール・ガイドライン)設計
特定したリスク要件に基づき、実務的な「AI利用ガイドライン」を策定します。機密情報や顧客個人情報の入力禁止、プロンプト入力データの再学習防止(オプトアウト設定)の義務化、ハルシネーションや偏った出力の監視手法などを明文化し、既存のコンプライアンス規程やITセキュリティポリシーと統合します。
STEP 4:社内展開・継続的モニタリング・教育
ルールを定めた後は、実際の利用状況を監視(モニタリング)する仕組みを導入します。そして最も重要なのが、従業員に対する「AI利活用研修とセキュリティ教育」です。ルールを破った意図しない利用が確認された場合は、即座に是正と再教育を実施し、現場のリテラシーを継続的にアップデートします。
まとめ:AIガバナンスは「イノベーションと信頼構築のガードレール」
金融業界において、政府のAIガイドラインや金融庁方針への対応は、決して「AIの利用やイノベーションを止めるためのもの」ではありません。顧客の重要な資産と信頼を守るという金融機関の絶対的な使命を果たしつつ、AIの力で業務の高度化と新たな価値提供を安全に実現するための「ガードレール」です。
しかし、金融庁が求める高度な説明責任やバイアス防止、セキュリティ水準を満たすルールを自社単独でゼロから設計し、さらに現場の従業員へ教育・定着させていくことは、膨大なリソースと専門知識を要します。
このようなお悩みはありませんか?
- 「AIの活用を進めたいが、社内ルールやガバナンス体制が整っておらず安心して使えない」
- 「金融庁の方針やセキュリティ水準を満たしつつ、実務で使いこなせる人材教育をしたい」
- 「経営陣からAIガバナンスの構築を求められているが、何から手をつけるべきかわからない」
このような課題をお持ちの企業様は、ぜひLRMにご相談ください。
LRMが提供するAIガバナンス・利活用支援サービス「マモルオ」では、年間580社超の情報セキュリティコンサルティング実績で培った専門知識をもとに、AIのユースケース設計からリスク要件の特定、ガバナンス規程の整備、そして社内のモニタリングと教育までを一貫してご支援します。
厳格なリスク管理と積極的なAI利活用を両立させたい企業様は、まずは「マモルオ」の詳しいサービス資料を以下のバナーよりご覧ください。