セキュリティ事故は企業・組織の事業存続における大きなリスクです。情報資産の価値が高まるなか、それと比例してセキュリティ事故が発生した場合の被害も甚大なものになります。
顧客の個人情報が漏えい・流出した場合には、組織は対外的な信頼を失ってしまいます。
各種のマルウェアに感染してしまった場合には、業務を成り立たせるシステムの稼働停止が起こり、事業の存続そのものに影響をもたらしかねません。
本記事では、そんなセキュリティ事故の発生を防ぐため、最新のセキュリティ事故の動向や具体的な対策について紹介します。
また、より詳細には、情報漏えいの対策を原因別に整理した資料を無料で配布しています。ぜひあわせてご覧ください。
セキュリティ事故の最新動向
日本国内で近年発生したセキュリティ事故の事例を紹介します。
最近のセキュリティ事故の傾向としては、標的型攻撃のターゲットが拡大し、中小企業や官公庁、医療機関までを狙った攻撃が見られます。
また、ランサムウェアやサプライチェーン攻撃などでは、企業やそのサプライチェーン全体の業務が停止するような大きな被害も見られます。
| 業種など | 漏えい情報など | 漏えい件数、被害の状況 | 原因 |
|---|---|---|---|
| 港運局 | – | 約60時間港湾の業務停止 | ランサムウェアへの感染 |
| 大手インターネット企業 | ユーザー情報、取引先情報、従業者など | 顧客44万人の個人情報 | 委託先企業のPCがマルウェアに感染し、不正アクセスが発生 |
| 顧客対応代行業を始めとする複数社 | 顧客の個人情報を含む業務上の機密情報 | Y社顧客405万人、M社顧客34万人、D社顧客6.9万人、他、計59社約900万人分の顧客情報流出 | 業務委託先派遣社員による内部不正(データの持ち出し) |
| 医療センター | – | 電子カルテを含む総合システムの稼働停止43日間 | 給食納入業者が不正アクセスを受けたことに端を発するサプライチェーン攻撃 |
| 官公庁 | 個人情報を含むメールデータ | 不明 | 不正アクセス |
| 自動車製造 | 車載器の撮影データ | 215万人分 | クラウドの誤設定 |
| 情報・通信 | 特定サービスを利用するユーザーの個人情報 | 最大529万人 | 元派遣社員による情報の不正持ち出し |
| 大学 | 学生および職員のメールアドレス | 36,692件 | 不正アクセス |
| テレビ局 | 取材したインタビューのメモ | 1件 | 内部不正 |
| ITサービス | 顧客より預けられた名刺情報の流出 | 最大209万人 | 不正アクセス |
※上記の事例はごく一部です。発生した事故をすべて網羅してあるわけではありませんので、あらかじめご了承ください。
セキュリティ事故の原因
数多く発生するセキュリティ事故ですが、その原因はどこにあるのでしょうか。
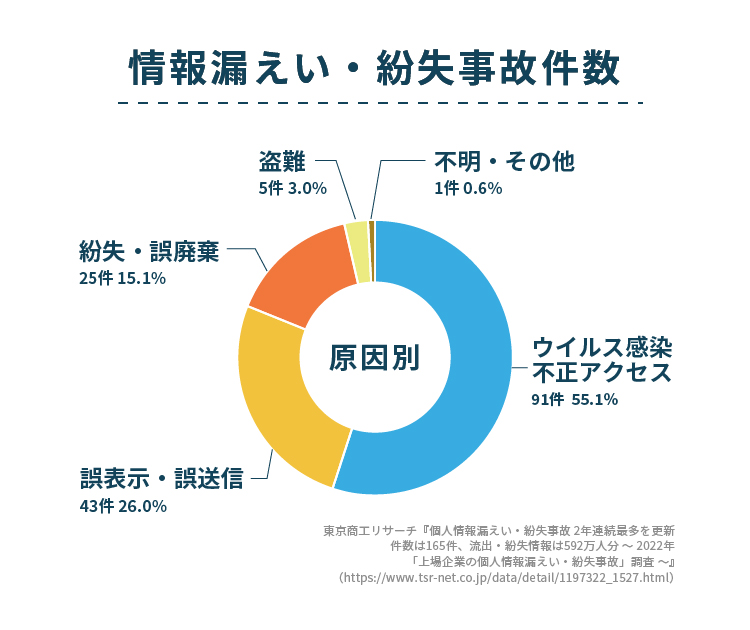
東京商工リサーチの行った『2022年「上場企業の個人情報漏えい・紛失事故」調査』によると、2022年に上場企業とその子会社で情報漏えい・紛失事故を公表した企業は150社・165件、トータルでは592万7,057人分の情報が漏えいしたとされます。
この165件の事故を原因別にグラフ化したものが下記です。
JIPDECでは、Pマーク取得事業者からの事故報告を「2022年度個人情報の取り扱いに関する事故報告集計結果」としてまとめています。こちらでは、1,460社7,009件の事故報告が寄せられており、原因別にグラフ化したものが下記です。
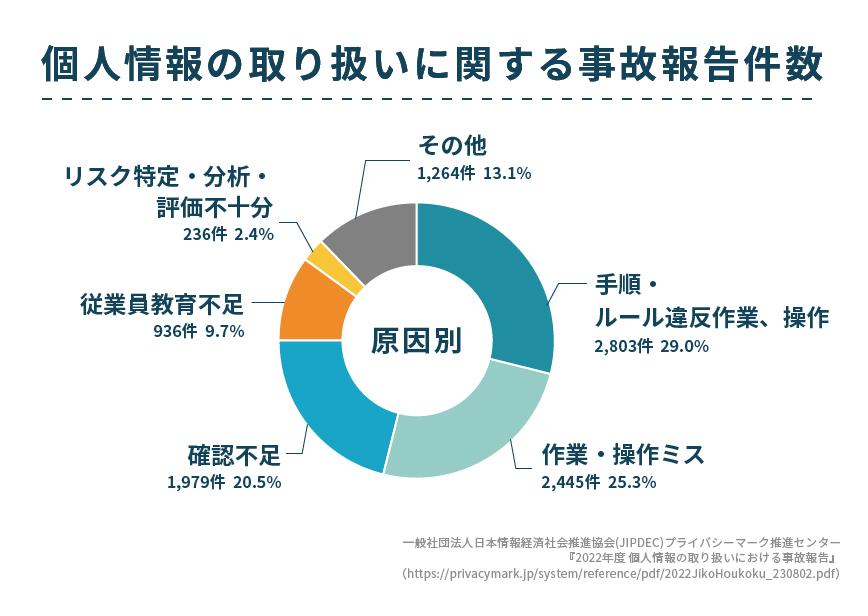
これらの原因は大きくまとめると、内部要因と外部要因に分けられます。
内部要因
セキュリティ事故における内部要因とは、企業・組織の内部すなわち従業員の故意・過失によって生じる要因です。
- 管理ミス
- 誤操作
- 教育不足
- 内部不正(故意の漏えい)
などが該当します。
外部要因
外部要因とは、企業・組織の外部からの攻撃による要因です。
- 不正アクセス
- マルウェア感染
- 情報の改ざん
- 盗難
などが該当します。
セキュリティ事故の対策
セキュリティ事故の対策としては、大きく分けて、ITの仕組みによる技術的対策、従業員一人一人の心がけによる人的対策、社内ルールや体制作りで改善する組織的対策の3つがあります。
これらの対策は、どれか一つを行えば良いというものではなく、3つともをバランスよく実施、セキュリティ事故の予防及び発生時への準備をしておくことが重要です。
技術的対策
コンピュータやネットワーク上へのハードウェア、ソフトウェアによる対策です。
- セキュリティソフトウェア
- ファイヤウォール、WAF
- IDS・IPS
- 脆弱性対応など
人的対策
従業員や関係者の誰か一人でもセキュリティ意識が低ければ、そこがセキュリティホールとなってセキュリティ事故が発生してしまいます。
したがって、すべての情報セキュリティ事故に関しては、すべての従業員がセキュリティ事故の発端となり得えます。そこで、すべての従業員に対し、セキュリティに関する教育を行い、備えることが必要です。
- セキュリティ教育
- 最新の手口を周知
- 適切なセキュリティ設定・誤操作防止策の徹底
組織的対策
技術的対策、人的対策だけでは、変化の激しいサイバー攻撃に対応することは難しいです。
企業や組織の内部に、情報セキュリティに関する組織を作り、継続的に対処を行う運用が必要となります。
- CISO(Chief Information Security Officer:情報セキュリティ責任者)の設置
- CSIRT(Computer Security Incident Response Team)の設置
- ISMS(Information Security Management System)の構築
- 情報セキュリティポリシーの策定
特に、情報セキュリティを管理する仕組みであるISMSの構築は、企業内の情報セキュリティを包括的に確保するためにも重要な施策といえます。
また、情報セキュリティポリシーについては、策定のポイントがサンプル付きでわかる資料を無料で配布しています。ぜひご活用ください。
セキュリティ事故防止のポイントは情報セキュリティマネジメントシステム
『ISMSとは、個別の問題毎の技術対策の他に、組織のマネジメントとして、自らのリスクアセスメントにより必要なセキュリティレベルを決め、プランを持ち、資源を配分して、システムを運用することです。』
引用:情報マネジメントシステム認定センター「ISMS(情報セキュリティマネジメントシステム)とは」
ISMSは、企業・組織が情報資産を適切に管理するための仕組みであり、ISMS認証は、企業・組織における情報資産管理の仕組みが整っており、それがしっかり守られていることの客観的な証明になります。
ISMS及びISMS認証には、国際規格であるISO27001への準拠が必要で、また、それには専門的な知識が必要な場面もあります。長期間にわたるリソースも必要です。そのため、外部のコンサルティングを利用するのが一般的です。
LRMではISMS/ISO27001認証取得コンサルティングサービスを提供中です。まずはお気軽にご相談ください。
また、情報セキュリティ事故へとその対策については、「IT資産管理ツールとは?その管理内容とメリット・デメリットを解説」もご覧ください。
まとめ
サイバー攻撃の危険性は年々増しており、セキュリティ事故は発生し続けています。標的型攻撃やランサムウェアによる攻撃が業務停止につながった例も枚挙に暇がありません。
企業・組織における情報セキュリティ対策としては、ISMS認証等も目安にしつつ、技術的対策・人的対策・組織的対策を組み合わせてしっかり取り組んでいきましょう。